ブラウザでサイトを開いたとき、アドレスバーに鍵マークが表示されていれば、多くの方は「安全なサイトだ」と判断しているのではないでしょうか。
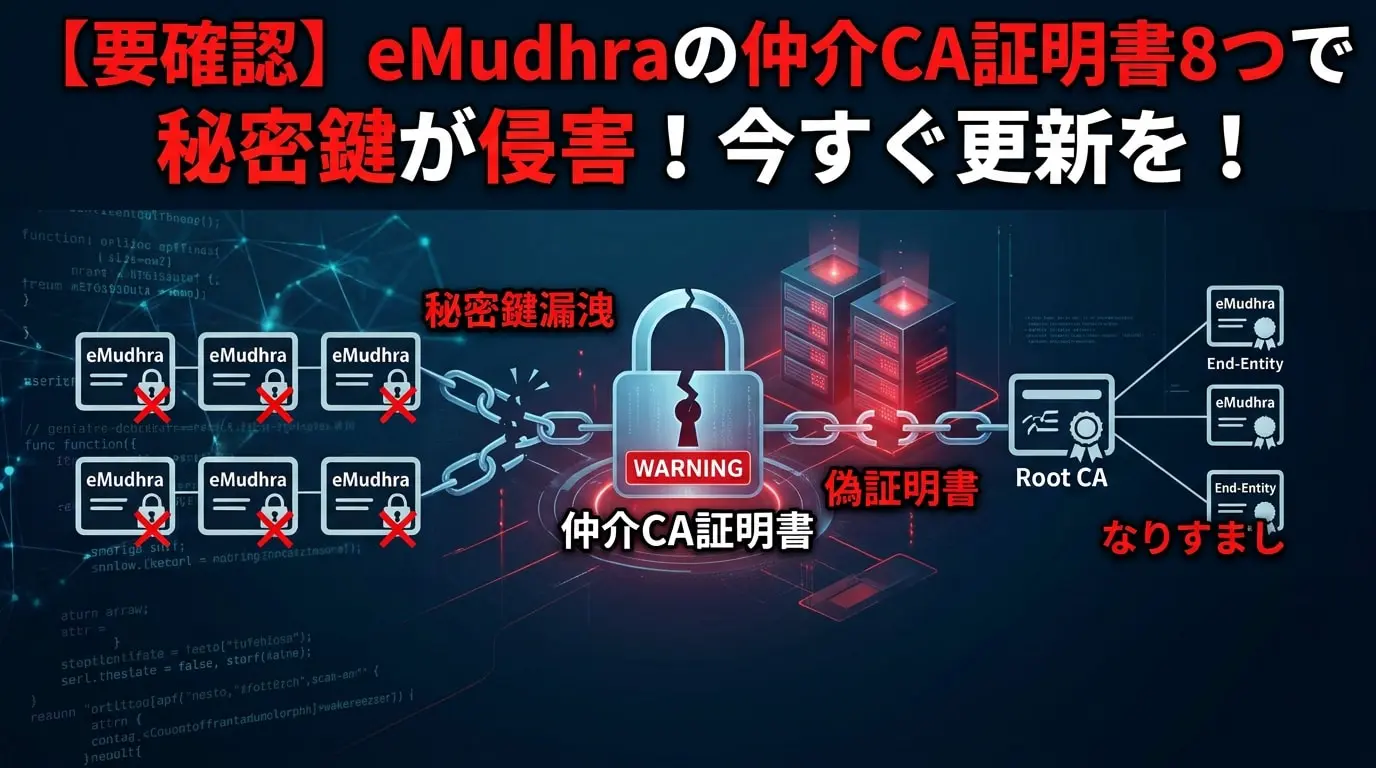
実は先日、その「鍵マークの安心感」を支える仕組みに関わる重大な問題が公表されました。インドの認証局「eMudhra(イームドラ)」が発行した仲介CA証明書8つの秘密鍵が侵害されていたのです。
先に公開されたPHPの件は主に企業向けの話でしたが、今回は私たち個人が自分で対処しなければならない問題です。確認も更新も数分で終わりますので、この記事を読んだらすぐに実行してみてください。
今回の問題をわかりやすく解説
HTTPSのサイトでは、「このサイトは本物ですよ」と保証する電子的な身分証明書(SSL/TLS証明書)が使われています。これを発行するのが認証局(CA)です。
認証局には、大本となる「ルート認証局」と、その代わりに署名を行う「仲介CA(中間認証局)」があります。今回問題になったのは、この仲介CAの秘密鍵です。
今回使われていた暗号方式(P-384)の秘密鍵は、本来は約10の115乗通りもの中からランダムに選ばれる、巨大な数字です。ところが今回の8つは、ごく小さな値しか入っていない状態でした。実際の値は「4」「56」「115」といった単純な数字で、8つすべてを1秒未満で割り出せたと報じられています。
eMudhraは、2025年4月に行った鍵の生成作業の中で、本来の強力な鍵とは別に脆弱な鍵が作られ、誤ってそちらを使ってしまったと説明しています。その後の監査でも見つからなかったとされ、詳しい原因は調査中です。
対象は8つで、うち6つはWebサイト用(TLS)、2つはソフトウェアの署名用(コード署名)と報じられています。2026年10月17日にセキュリティ研究者が報告し、ブラウザの開発元などが対策を始めました。
「インドの会社の話なら自分には関係ない」と思うかもしれません。しかし、ルート認証局は世界中のOSやブラウザが信頼しているため、そこにつながる仲介CAが侵害されると、私たちも影響を受けてしまいます。
何が危険なのか
この問題で最も怖いのは、悪意のある攻撃者が、自分が所有していないGoogleや銀行などのドメインについて、暗号学的に正しい署名を持つ偽の証明書を作れてしまう点です。
ただし、偽の証明書を作っただけでは被害は起きません。DNSの改ざんや通信経路の乗っ取りなどで、接続先を偽サイトにすり替えられたときに、次のような被害が起こり得ます。
- HTTPS通信の盗聴・改ざん
- ログイン情報、Cookie、APIトークンの盗難
- 正規サイトを装った偽コンテンツの配信
- ソフトウェアのダウンロード内容やAPI応答の改ざん
つまり、偽サイトが「正規の手順」で本物になりすませてしまうわけです。鍵マークが出ていても、見た目では判断できません。
なお、現時点で実際に悪用された確認はされていません。eMudhra側は、8つのうち本番環境で使われていたのは1つだけで、Webサイト向けの証明書は1件も発行されていなかったと説明しています。また、主要なブラウザは証明書の公開記録(Certificate Transparency)を確認する仕組みがあり、該当の記録も見つかっていないため、攻撃を受けた可能性は低いとされています。一方で、ブラウザ以外のアプリや機器には、この確認をしないものも多くあります。状況は今後変わる可能性もあるため、早めの対策が安心です。
まずは自分の環境をチェックしよう
確認方法は簡単です。確認用のサイト(https://emudhra.we-have-a-problem.com/)に、普段お使いのブラウザでアクセスします。

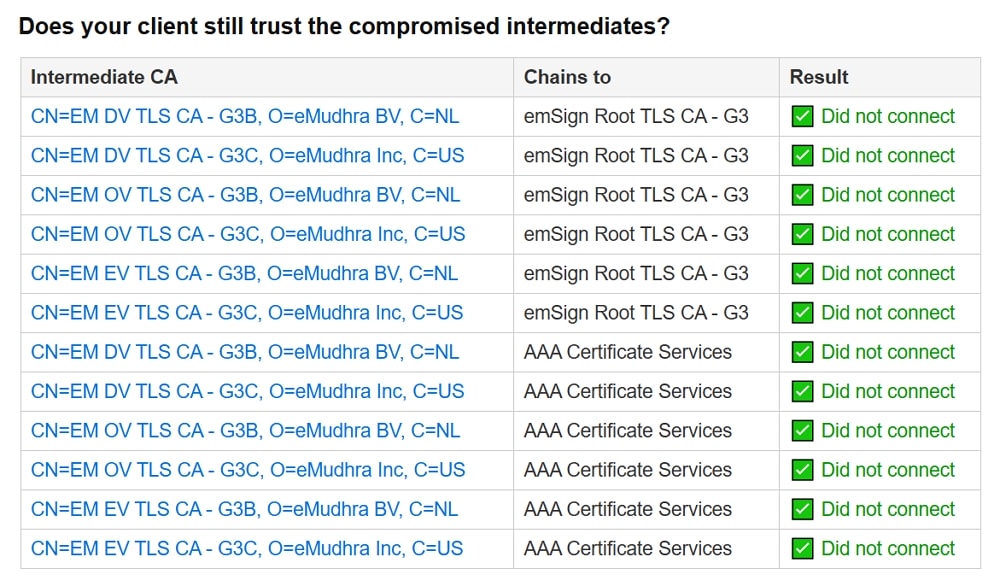
ページ内の「Does your client still trust the compromised intermediates?」という表を確認してください。「Run check」ボタンがある場合は、押すと結果が表示されます。
- 赤い❌「Insecure」が1つでもある場合:問題のある証明書をまだ信頼している状態です。すぐに更新してください。
- すべて緑の✅「Did not connect」の場合:そのブラウザでは、対策が効いている状態です。
「Insecure」が出た場合は、OSとブラウザを更新して再起動し、もう一度確認しましょう。Edge、Chrome、Safariなど、複数の環境で試すと確実です。
以下のように表示されればOK。
※管理人のWindows 10 PCにてGoogle Chromeで確認
更新しても赤のままのときは
ブラウザを変えても、更新しても赤が消えない場合があります。これは、失効した証明書の情報を自動で取り込む仕組みが、そのソフトや端末にないことが原因の場合があるためです。
その場合、その端末は偽の証明書を見抜けない状態といえます。メーカーから更新が配信されて緑になるまでは、次のような対応をおすすめします。
- ネットバンキングやショッピングなど、重要な操作に使わない
- 特に、公共のWi-Fiでの利用を避ける
- 別の端末(スマホなど)が緑なら、そちらを使う
- OSやアプリの更新が届いていないか、こまめに確認する
緑なら安心?実は注意が必要です
確認サイトが緑でも、完全に安心とはいえません。このテストでわかるのは、今使っているブラウザの状態だけだからです。
ブラウザには、失効した証明書の情報を自動で取り込む仕組み(OneCRL、CRLite、CRLSetsなど)があり、いち早く対策されます。しかし、ブラウザ以外のアプリやOS、ライブラリには、この仕組みがないこともあります。
たとえば、Electronという技術を使ったアプリ(Discordのデスクトップ版など)や、開発でよく使われるGo、Node.js、Python、Javaなどは、それぞれ独自に証明書の一覧を持っています。そのため、ソフトが更新されて新しいバージョンになるまでは、対策されないことがあります。
一般の方にできることは、使っているアプリやソフトを、できるだけ最新の状態にすることです。
各社の対策状況と更新のやり方
各社の対策は、次のように進んでいます。
Windows・Edgeの場合
Microsoftは10月20日から、証明書の信頼リストの自動更新で該当の証明書をブロックしているとされています。Windowsを最新の状態にして、インターネットに接続していれば、自動で反映される仕組みです。自動更新を止めている環境やオフラインの環境には届かない可能性があります。Edgeも最新版にしておきましょう。Windows 10のEdgeで、一部の脆弱なサイトに接続できてしまったとの報道もあるため、特にEdgeユーザーの方は必ずチェックしてください。
Chrome・Firefoxの場合
ChromeとFirefoxは10月17日に該当の証明書をブロックしており、通常は特別な操作は不要です。Firefoxは設定によって対策が届かない場合があり、修正版(158.0.1など)も公開されています。念のため最新版か確認しておくと安心です。MozillaとGoogleは、これらの証明書に署名したルート証明書そのものを信頼リストから外す対応も進めています。
iPhone・iPad・Macの場合
Appleは10月19日から該当の証明書をブロックしています。OSを最新版にアップデートしましょう。
Androidの場合
Googleは、Chromeに加えてAndroidの利用者向けにも保護策を公開しています。Google Playシステムアップデートで配信されたと報じられているため、端末を再起動し、システムアップデートも確認してください。
会社や仕事で使っている方へ
サーバーや開発環境をお使いの方は、OSの証明書バンドルだけでなく、Go、Node.js、Javaなどの実行環境やコンテナイメージにも更新が必要です。確認サイトには、主なソフトの修正版バージョンの一覧が掲載されています。ブラウザと違い、こうした環境は自動では直らないケースがあります。
なお、Macに標準で入っているcurlやPythonなどのコマンドは、証明書の失効情報を確認せずに古い一覧を参照します。確認サイトに回避策が掲載されていますが、管理者権限が必要な上級者向けの内容です。
まとめ
eMudhraの仲介CA証明書8つの秘密鍵侵害は、偽の証明書で本物のサイトになりすませてしまう重大な問題です。ブラウザやOSの各社は短期間で対策を出していますが、更新していない環境は危険な状態のままかもしれません。
まずは確認用サイトにアクセスして、赤い「Insecure」が出ないかをチェックしてください。もし出たら、OSとブラウザを更新して、もう一度確認しましょう。また、緑でも安心せず、普段使っているアプリも最新の状態に保つことが大切です。たった数分の作業で、大切なログイン情報や個人情報を守れます。ぜひ今日のうちに試してみてください!
引用元
- Mozilla Security Blog「Protecting Firefox users following the compromise of eMudhra intermediate certificates」https://blog.mozilla.org/security/2026/10/20/protecting-firefox-users-following-the-compromise-of-emudhra-intermediate-certificates/
- Google「Protecting Chrome and Android Users from Compromised eMudhra Intermediate CA Certificates」https://blog.google/security/protecting-chrome-and-android-users-from-compromised-emudhra-intermediate-ca-certificates/
- eMudhra Intermediate CA Compromise(確認用サイト)https://emudhra.we-have-a-problem.com/
- eMudhra公式声明 https://emudhra.com/en/post/certificate-security-incident
- Cloudflare Blog「8 eMudhra certificates are compromised」https://blog.cloudflare.com/emudhra-certificate-compromise
- BleepingComputer https://www.bleepingcomputer.com/news/security/mozilla-google-apple-block-compromised-emudhra-ca-certificates/

コメント