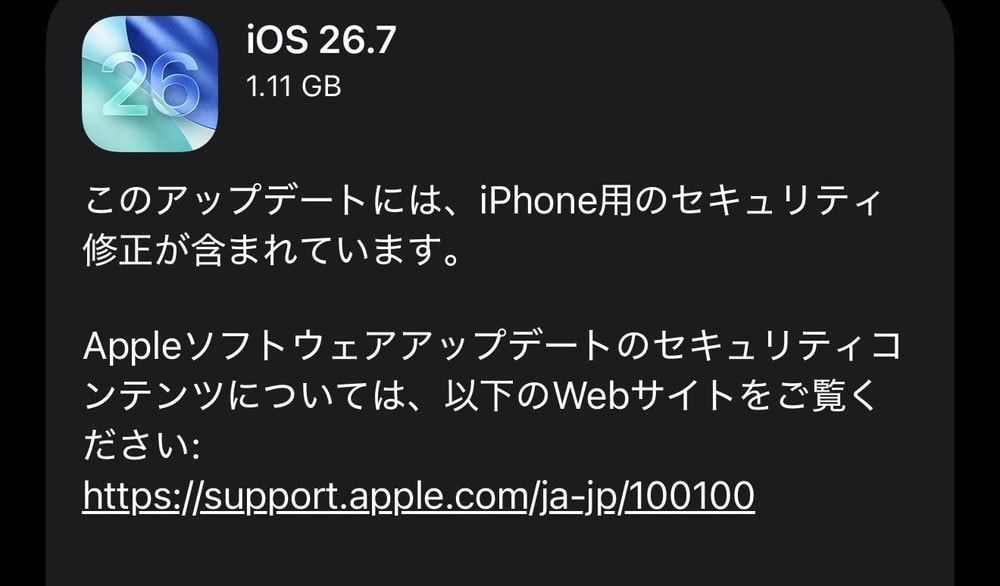
本日AppleがiPhone 11以降のiPhone向けにiOS 26.7を、iPad向けにiPadOS 26.7の配信を開始しました。
今回のiOS26.7では、CVE番号ベースで82件の脆弱性修正が行われています。iOS26利用中のユーザーは、至急アップデートを適用しておきましょう。
なお、今回はiOS 27の正式リリースと同時にiOS 26.7が配信されており、ソフトウェアアップデート画面ではiOS 26.7がデフォルトの更新として表示され、iOS 27は画面下部にオプションとして表示される形になっています。しばらくiOS 26のまま利用したいユーザーは、iOS 26.7を選択することで従来通り運用できます。
- iOS26.7のアップデート内容
- iOS26.7:セキュリティアップデートの内容
- Accelerate Framework
- Accessibility
- APFS
- Apple Neural Engine
- AppleAVD
- AppleDouble
- AuthKit
- AVEVideoEncoder
- AVEVideoEncoder
- AVEVideoEncoder
- BackgroundAssets
- Bluetooth
- copyfile
- CoreMedia
- CoreMedia
- CoreMedia Video Toolbox
- CoreML
- CoreMotion
- CoreText
- DeviceCheck
- Disk Images
- exFAT
- file_cmds
- FontParser
- Foundation
- Graphics
- ImageIO
- ImageIO
- ImageIO
- ImageIO
- ImageIO
- IOGPUFamily
- Kernel
- Kernel
- Kernel
- Kernel
- Kernel
- Kernel
- Kernel
- Kernel
- Kernel
- Kernel
- Kernel
- Kernel
- Kernel
- Kernel
- Kernel
- Kernel
- libarchive
- MobileAccessoryUpdater
- MobileBackup
- MobileBackup
- Model I/O
- Music
- NetworkExtension
- Photos
- Power Management
- RealityKit
- RealityKit
- Reminders
- Safe Browsing
- SceneKit
- SceneKit
- SceneKit
- SceneKit
- SceneKit
- Security
- Siri Suggestions
- Spotlight
- SpringBoard
- Storage
- Storage
- Symptom Framework
- TCC
- Time Zone
- Watch App
- WebKit
- WebKit Canvas
- XPC
- iOS26.7の不具合情報
- iOS26.7へのアップデート前にはiPhoneのバックアップを取っておきましょう。
- iOS26.7へのアップデート手順
- iOS26.7へのアップデート後にはiPhoneを一度再起動させるのがおすすめ!
iOS26.7のアップデート内容
iOS26.7のアップデート内容は以下の通りです。
このアップデートには、iPhone用のセキュリティ修正が含まれています。
Appleソフトウェアアップデートのセキュリティコンテンツについては、以下のWebサイトをご覧ください:
https://support.apple.com/ja-jp/100100
iOS26.7:セキュリティアップデートの内容
iOS26.7では、CVE番号ベースで82件の脆弱性が修正されています。皆さん早急に適用しておきましょう。
※以下、対応機種はすべて共通で「iPhone 11以降、iPad Pro 12.9インチ(第3世代以降)、iPad Pro 11インチ(第1世代以降)、iPad Air(第3世代以降)、iPad(第8世代以降)、iPad mini(第5世代以降)」です。
Accelerate Framework
- 影響:悪意を持って作成された画像を処理すると、プロセスが予期せず終了する可能性がある。
- 説明:境界チェックを改善することで、境界外書き込みの問題を解決しました。
- CVE-2026-86882: Peter Malone
Accessibility
- 影響:アプリがユーザーの機密情報にアクセスできる可能性がある。
- 説明:データ保護を改善することで、この問題を解決しました。
- CVE-2026-43664: Stuart Wallace, Rosyna Keller of Totally Not Malicious Software, Jian Lee (@speedyfriend433), Ilya Andr (andrd3v), Gongyu Ma (@Mezone0), David Strnadel, Daniel Febrero, CJ Vana, Asaf Cohen
APFS
- 影響:アプリが予期しないシステム終了を引き起こしたり、カーネルメモリに書き込んだりする可能性がある。
- 説明:境界チェックを改善することで、境界外書き込みの問題を解決しました。
- CVE-2026-84523: Cem Onat Karagun, an anonymous researcher
Apple Neural Engine
- 影響:アプリが予期しないシステム終了を引き起こす可能性がある。
- 説明:入力バリデーションを改善することで、整数オーバーフローの問題を解決しました。
- CVE-2026-65408: tamdao
AppleAVD
- 影響:アプリが予期しないシステム終了を引き起こす可能性がある。
- 説明:メモリ管理を改善することで、解放済みメモリ使用(use-after-free)の問題を解決しました。
- CVE-2026-65407: Franco Belman at Blackwing Intelligence
AppleDouble
- 影響:悪意を持って作成されたファイルを含むディスクイメージをマウントすると、予期しないシステム終了を引き起こす可能性がある。
- 説明:境界チェックを改善することで、境界外書き込みの問題を解決しました。
- CVE-2026-84519: Richard Zana
AuthKit
- 影響:ローカルアプリが永続的なアカウント識別子を読み取れる可能性がある。
- 説明:追加の制限を設けることで、権限の問題を解決しました。
- CVE-2026-84583: Zhongcheng Li from IES Red Team
AVEVideoEncoder
- 影響:アプリが予期しないシステム終了を引き起こす可能性がある。
- 説明:チェックを改善することで、この問題を解決しました。
- CVE-2026-65410: Calif.io in collaboration with Claude and Anthropic Research
AVEVideoEncoder
- 影響:アプリが予期しないシステム終了を引き起こす可能性がある。
- 説明:メモリ処理を改善することで、タイプ・コンフュージョンの問題を解決しました。
- CVE-2026-84616: Peter Malone
AVEVideoEncoder
- 影響:サンドボックス化されたアプリがカーネル権限で任意のコードを実行できる可能性がある。
- 説明:状態管理を改善することで、競合状態の問題を解決しました。
- CVE-2026-84607: Ruslan Dautov
BackgroundAssets
- 影響:アプリがユーザーの機密情報にアクセスできる可能性がある。
- 説明:バリデーションを改善することで、ロジックの問題を解決しました。
- CVE-2026-65406: Ye Zhang (@VAR10CK) of Baidu Security
Bluetooth
- 影響:リモートの攻撃者がアプリの予期しない終了、または任意のコード実行を引き起こす可能性がある。
- 説明:境界チェックを改善することで、境界外書き込みの問題を解決しました。
- CVE-2026-65414
copyfile
- 影響:アーカイブがGatekeeperを回避できる可能性がある。
- 説明:追加のチェックを行うことで、ファイル検疫の回避の問題を解決しました。
- CVE-2026-65399: Rishabh Jain (rjcyber) of cyberplanet, Pasquale Scola, an anonymous researcher
CoreMedia
- 影響:悪意を持って作成された動画ファイルを処理すると、アプリが予期せず終了する可能性がある。
- 説明:境界チェックを改善することで、境界外書き込みの問題を解決しました。
- CVE-2026-65344: Siyeong kim
CoreMedia
- 影響:サンドボックス化されたプロセスがサンドボックスの制限を回避できる可能性がある。
- 説明:境界チェックを改善することで、境界外書き込みの問題を解決しました。
- CVE-2026-86876: Chris Bailey – Short Circuit
CoreMedia Video Toolbox
- 影響:悪意を持って作成された動画ファイルを処理すると、アプリが予期せず終了したり、プロセスメモリが破損したりする可能性がある。
- 説明:メモリ処理を改善することで、この問題を解決しました。
- CVE-2026-43702: Nathaniel Oh (@calysteon)
CoreML
- 影響:サンドボックス化されたアプリが制限されたファイルにアクセスできる可能性がある。
- 説明:パスのバリデーションを改善することで、権限の問題を解決しました。
- CVE-2026-84624: AL Najafi, tamdao
CoreMotion
- 影響:アプリがユーザーの同意なしにヘッドフォンからモーションデータにアクセスできる可能性がある。
- 説明:バリデーションを改善することで、認証の問題を解決しました。
- CVE-2026-43737: Stuart Wallace
CoreText
- 影響:Webコンテンツを処理すると、サービス拒否につながる可能性がある。
- 説明:入力バリデーションを改善することで、ヌルポインタ参照外しの問題を解決しました。
- CVE-2026-65412: Pavan Nallamothu
DeviceCheck
- 影響:アプリが永続的なデバイス識別子を読み取れる可能性がある。
- 説明:アクセス制御を改善することで、認証の問題を解決しました。
- CVE-2026-84612: N.M.Praveen Nawarathne (@zblockrat), James Gill (@jjtech@infosec.exchange)
Disk Images
- 影響:アプリが予期しないシステム終了を引き起こす可能性がある。
- 説明:メモリ処理を改善することで、この問題を解決しました。
- CVE-2026-84552: Tommy DeVoss from Braze Security Team (@thedawgyg), flower xu, Adriatik Raci, PETOWORKSのBugeun Choi (@Bugeun), Peter Malone, Hyunwoo Kim (@v4bel), Daisuke Hatakeyama and Ryohei Ueki (@SYZD Research)
exFAT
- 影響:悪意を持って作成されたボリュームをマウントすると、予期しないシステム終了を引き起こす可能性がある。
- 説明:境界チェックを改善することで、ヒープバッファオーバーフローの問題を解決しました。
- CVE-2026-84510: Richard Zana, Meta Red Team X – Nik Tsytsarkin
file_cmds
- 影響:悪意を持って作成されたアーカイブを展開すると、攻撃者が任意のファイルを書き込める可能性がある。
- 説明:バリデーションを改善することで、パス処理の問題を解決しました。
- CVE-2026-84534: Geoffrey Lovelace
FontParser
- 影響:悪意を持って作成されたフォントファイルを処理すると、アプリが予期せず終了する可能性がある。
- 説明:境界チェックを改善することで、境界外読み取りの問題を解決しました。
- CVE-2026-84524: an anonymous researcher
Foundation
- 影響:アプリがサービス拒否を引き起こす可能性がある。
- 説明:メモリ処理を改善することで、タイプ・コンフュージョンの問題を解決しました。
- CVE-2026-65409: Bruce Dang of Calif.io in collaboration with Claude and Anthropic Research
Graphics
- 影響:アプリが予期しないシステム終了を引き起こす可能性がある。
- 説明:状態管理を改善することで、競合状態の問題を解決しました。
- CVE-2026-84492: Tommy DeVoss from Braze Security Team (@thedawgyg), Jiyong Yang
ImageIO
- 影響:悪意を持って作成された画像を処理すると、プロセスメモリが漏洩する可能性がある。
- 説明:メモリ初期化を改善することで、未初期化メモリの問題を解決しました。
- CVE-2026-84564: Justin O’Leary
ImageIO
- 影響:悪意を持って作成されたファイルを処理すると、アプリが予期せず終了する可能性がある。
- 説明:境界チェックを改善することで、この問題を解決しました。
- CVE-2026-64758: 진규정 (Gyujeong Jin, @G1uN4sh)
ImageIO
- 影響:悪意を持って作成された画像を処理すると、プロセスメモリが破損する可能性がある。
- 説明:メモリ処理を改善することで、バッファオーバーフローの問題を解決しました。
- CVE-2026-43661: Gandalf4a of PKU-ICODE, Anton Pakhunov, an anonymous researcher
ImageIO
- 影響:悪意を持って作成された画像を処理すると、アプリが予期せず終了する可能性がある。
- 説明:境界チェックを改善することで、境界外書き込みの問題を解決しました。
- CVE-2026-86869: Niels Hofmans, Meta Red Team X, Geonha Lee (@leegn4a), Chris Bailey – Short Circuit
ImageIO
- 影響:悪意を持って作成された画像を処理すると、メモリ破損が発生する可能性がある。
- 説明:境界チェックを改善することで、境界外書き込みの問題を解決しました。
- CVE-2026-65395: Mateusz Jurczyk of Google Project Zero, Varik Matevosyan
IOGPUFamily
- 影響:アプリが予期しないシステム終了を引き起こす可能性がある。
- 説明:状態管理を改善することで、競合状態の問題を解決しました。
- CVE-2026-43743: Lyutoon, Dun
Kernel
- 影響:ローカルの攻撃者が予期しないシステム終了を引き起こしたり、カーネルメモリを破損させたりする可能性がある。
- 説明:メモリ処理を改善することで、この問題を解決しました。
- CVE-2026-84566: Bernhard Jackiewicz
Kernel
- 影響:アプリが予期しないシステム終了を引き起こしたり、カーネルメモリを破損させたりする可能性がある。
- 説明:境界チェックを改善することで、境界外書き込みの問題を解決しました。
- CVE-2026-28968: Svetoslav Stolarov & Aisa Fox, Josh Maine of Calif.io, genter0, Dun
Kernel
- 影響:悪意のあるアプリがroot権限を取得できる可能性がある。
- 説明:追加の制限を設けることで、権限の問題を解決しました。
- CVE-2026-43689: Andreas Jaegersberger & Ro Achterberg of Nosebeard Labs
Kernel
- 影響:アプリが予期しないシステム終了を引き起こす可能性がある。
- 説明:メモリ処理を改善することで、メモリ破損の問題を解決しました。
- CVE-2026-65377: Ye Zhang (@VAR10CK) of Baidu Security, Billy Jheng Bing Jhong and Pan Zhenpeng (@Peterpan0927) of STAR Labs SG Pte. Ltd.
Kernel
- 影響:悪意のあるNFSサーバーに接続すると、カーネルメモリが漏洩する可能性がある。
- 説明:メモリ処理を改善することで、この問題を解決しました。
- CVE-2026-43687: R4mbb of KRsecurity, Peter Malone
Kernel
- 影響:アプリが予期しないシステム終了を引き起こしたり、カーネルメモリを破損させたりする可能性がある。
- 説明:メモリ管理を改善することで、解放済みメモリ使用(use-after-free)の問題を解決しました。
- CVE-2026-43684: Peter Malone
Kernel
- 影響:悪意のあるNFSサーバーに接続すると、カーネルメモリが破損する可能性がある。
- 説明:メモリ管理を改善することで、解放済みメモリ使用(use-after-free)の問題を解決しました。
- CVE-2026-43686: Peter Malone
Kernel
- 影響:アプリがカーネルメモリのレイアウトを特定できる可能性がある。
- 説明:メモリ処理を改善することで、メモリ初期化の問題を解決しました。
- CVE-2026-65405: Billy Jheng Bing Jhong and Pan Zhenpeng (@Peterpan0927) of STAR Labs SG Pte. Ltd.
Kernel
- 影響:アプリが予期しないシステム終了を引き起こす可能性がある。
- 説明:状態管理を改善することで、競合状態の問題を解決しました。
- CVE-2026-84630: Tristan Madani (@TristanInSec) from Talence Security
- CVE-2026-65360: Billy Jheng Bing Jhong and Pan Zhenpeng (@Peterpan0927) of STAR Labs SG Pte. Ltd.
Kernel
- 影響:アプリがカーネルメモリを漏洩させる可能性がある。
- 説明:メモリ管理を改善することで、情報漏洩の問題を解決しました。
- CVE-2026-84530: Vladislav Shevchenko (Positive Technologies)
Kernel
- 影響:root権限を持つアプリが未初期化のカーネルメモリを読み取れる可能性がある。
- 説明:メモリ処理を改善することで、メモリ初期化の問題を解決しました。
- CVE-2026-84622: Hiroki Imai (LAC Co., Ltd.)
Kernel
- 影響:アプリが予期しないシステム終了を引き起こす可能性がある。
- 説明:チェックを改善することで、タイプ・コンフュージョンの問題を解決しました。
- CVE-2026-84602: Billy Jheng Bing Jhong and Pan Zhenpeng (@Peterpan0927) of STAR Labs SG Pte. Ltd.
Kernel
- 影響:アプリが予期しないシステム終了を引き起こす可能性がある。
- 説明:メモリ管理を改善することで、解放済みメモリ使用(use-after-free)の問題を解決しました。
- CVE-2026-65402: Fábio Luís @scanpt, Richard Zana, Billy Jheng Bing Jhong and Pan Zhenpeng (@Peterpan0927) of STAR Labs SG Pte. Ltd.
- CVE-2026-84521: Billy Jheng Bing Jhong and Pan Zhenpeng (@Peterpan0927) of STAR Labs SG Pte. Ltd.
Kernel
- 影響:アプリが予期しないシステム終了を引き起こしたり、カーネルメモリを破損させたりする可能性がある。
- 説明:状態管理を改善することで、競合状態の問題を解決しました。
- CVE-2026-84507: Billy Jheng Bing Jhong and Pan Zhenpeng (@Peterpan0927) of STAR Labs SG Pte. Ltd.
Kernel
- 影響:アプリが予期しないシステム終了を引き起こしたり、カーネルメモリを破損させたりする可能性がある。
- 説明:メモリ管理を改善することで、二重解放(double free)の問題を解決しました。
- CVE-2026-84561: Billy Jheng Bing Jhong and Pan Zhenpeng (@Peterpan0927) of STAR Labs SG Pte. Ltd., Bhaswanth Chigurupati
Kernel
- 影響:ローカルユーザーが予期しないシステム終了を引き起こしたり、カーネルメモリを読み取ったりする可能性がある。
- 説明:境界チェックを改善することで、境界外読み取りの問題を解決しました。
- CVE-2026-65359: Billy Jheng Bing Jhong and Pan Zhenpeng (@Peterpan0927) of STAR Labs SG Pte. Ltd.
libarchive
- 影響:悪意を持って作成されたファイルを処理すると、アプリが予期せず終了する可能性がある。
- 説明:境界チェックを改善することで、ヒープバッファオーバーフローの問題を解決しました。
- CVE-2026-86870: Kitten Food
MobileAccessoryUpdater
- 影響:悪意のあるアクセサリを接続すると、予期しないシステム終了を引き起こす可能性がある。
- 説明:入力バリデーションを改善することで、メモリ破損の問題を解決しました。
- CVE-2026-86924: Matthew Zamat
MobileBackup
- 影響:アプリがファイルシステムの保護された部分を変更できる可能性がある。
- 説明:バリデーションを改善することで、パス処理の問題を解決しました。
- CVE-2026-65411: Rodolphe Brunetti (@eisw0lf) of Lupus Nova
MobileBackup
- 影響:信頼できるペアリング済みデバイスに物理的にアクセスできる攻撃者が、任意のファイルを読み書きできる可能性がある。
- 説明:パスのバリデーションを改善することで、パストラバーサルの問題を解決しました。
- CVE-2026-84598: Drin Raci of sentry.security
Model I/O
- 影響:悪意を持って作成されたファイルを開くと、プロセスが予期せず終了する可能性がある。
- 説明:サイズのバリデーションを改善することで、バッファオーバーフローの問題を解決しました。
- CVE-2026-84497: Yiğit Can YILMAZ (@yilmazcanyigit)
Music
- 影響:アプリがユーザーの機密情報にアクセスできる可能性がある。
- 説明:状態管理を改善することで、認証の問題を解決しました。
- CVE-2026-84615: Stanislav Jelezoglo
NetworkExtension
- 影響:アプリがユーザーのインストール済みの他のアプリを特定できる可能性がある。
- 説明:状態管理を改善することで、情報漏洩の問題を解決しました。
- CVE-2026-84626: Sindre Sorhus, Hoffcona of IES Red Team
Photos
- 影響:アプリがユーザーの機密情報にアクセスできる可能性がある。
- 説明:追加の制限を設けることで、権限の問題を解決しました。
- CVE-2026-84491: an anonymous researcher
Power Management
- 影響:アプリがデバイスをフィンガープリンティングできる可能性がある。
- 説明:状態管理を改善することで、認証の問題を解決しました。
- CVE-2026-84623: Ilya Andr (andrd3v)
RealityKit
- 影響:悪意を持って作成されたファイルを開くと、プロセスが予期せず終了したり、プロセスメモリが漏洩したりする可能性がある。
- 説明:入力バリデーションを改善することで、境界外読み取りの問題を解決しました。
- CVE-2026-84532: Hongsik Kim (mnur), stratan (@5tratan)
RealityKit
- 影響:悪意を持って作成されたファイルを処理すると、アプリが予期せず終了する可能性がある。
- 説明:境界チェックを改善することで、境界外書き込みの問題を解決しました。
- CVE-2026-28966: stratan (@5tratan)
Reminders
- 影響:アプリがユーザーの機密情報にアクセスできる可能性がある。
- 説明:チェックを改善することで、この問題を解決しました。
- CVE-2026-65403: Rahul Raj
Safe Browsing
- 影響:アプリがユーザーの機密情報にアクセスできる可能性がある。
- 説明:追加の権限チェックを行うことで、この問題を解決しました。
- CVE-2026-86897: Stuart Wallace
SceneKit
- 影響:悪意を持って作成されたファイルを処理すると、プロセスメモリが漏洩する可能性がある。
- 説明:入力バリデーションを改善することで、整数オーバーフローの問題を解決しました。
- CVE-2026-84487: stratan (@5tratan), Peter Malone, Dhiyanesh Selvaraj (@redroot97)
SceneKit
- 影響:悪意を持って作成された3Dモデルを処理すると、メモリ破損が発生する可能性がある。
- 説明:境界チェックを改善することで、境界外書き込みの問題を解決しました。
- CVE-2026-84546: Narendra Singh (@_3P1C), stratan (@5tratan), Peter Malone
- CVE-2026-84611: Nathaniel Oh (@calysteon)
SceneKit
- 影響:悪意を持って作成された3Dモデルを処理すると、メモリ破損が発生する可能性がある。
- 説明:メモリ処理を改善することで、この問題を解決しました。
- CVE-2026-84632: Peter Malone
SceneKit
- 影響:悪意を持って作成された3Dモデルを処理すると、メモリ破損が発生する可能性がある。
- 説明:入力バリデーションを改善することで、整数オーバーフローの問題を解決しました。
- CVE-2026-84620: Peter Malone
SceneKit
- 影響:悪意を持って作成された3Dシーンを処理すると、プロセスが予期せず終了する可能性がある。
- 説明:境界チェックを改善することで、境界外書き込みの問題を解決しました。
- CVE-2026-84526: stratan (@5tratan)
Security
- 影響:中間認証局の侵害に成功した攻撃者が、任意の拡張キー使用法を持つ証明書を発行できる可能性がある。
- 説明:証明書の検証を改善することで、この問題を解決しました。
- CVE-2026-86881: Surya Narayan Kushwaha, Roman Zabicki, John Lussier, Filip Olszak
Siri Suggestions
- 影響:ロックされたデバイスに物理的にアクセスできる攻撃者が、ユーザーの機密情報を閲覧できる可能性がある。
- 説明:チェックを改善することで、ロジックの問題を解決しました。
- CVE-2026-86890: Abhay Kailasia (@abhay_kailasia) from Safran Mumbai India
Spotlight
- 影響:アプリがユーザーの機密情報にアクセスできる可能性がある。
- 説明:アクセス制御を改善することで、認証の問題を解決しました。
- CVE-2026-84621: Abodi Dawoud, Ujjwal Reddy Kalvolu Sreenivasa Reddy, Johan Wahyudi, Armend Gashi
SpringBoard
- 影響:アプリがサービス拒否を引き起こす可能性がある。
- 説明:追加の権限チェックを行うことで、この問題を解決しました。
- CVE-2026-86892: Lehan Dilusha Jayasingha
Storage
- 影響:アプリがユーザーの機密情報にアクセスできる可能性がある。
- 説明:追加の制限を設けることで、権限の問題を解決しました。
- CVE-2026-65345: 이재영, Seung Je Seong, Jakob Pammer, Ilya Andr (andrd3v) of Positive Technologies
Storage
- 影響:アプリがファイルシステムの保護された部分を変更できる可能性がある。
- 説明:追加の制限を設けることで、権限の問題を解決しました。
- CVE-2026-65348: Jérôme Djouder
Symptom Framework
- 影響:悪意のあるアプリケーションがユーザーの現在地を特定できる可能性がある。
- 説明:ログエントリのプライベートデータの編集を改善することで、プライバシーの問題を解決しました。
- CVE-2026-84513: Sindre Sorhus
TCC
- 影響:アプリが保護されたシステムファイルを変更できる可能性がある。
- 説明:入力バリデーションを改善することで、パストラバーサルの問題を解決しました。
- CVE-2026-86886: Constantin Clerc, Shad J, Huy Nguyen (@34306) of Calif.io, huami1314 (@huamidev), an anonymous researcher
Time Zone
- 影響:アプリが特定のプライバシー設定を回避できる可能性がある。
- 説明:機密データを削除することで、プライバシーの問題を解決しました。
- CVE-2026-86887: an anonymous researcher
Watch App
- 影響:アプリが許可なくアプリやWebサイトをまたいでユーザーを追跡できる可能性がある。
- 説明:状態管理を改善することで、プライバシーの問題を解決しました。
- CVE-2026-86904: Stanislav Jelezoglo
WebKit
- 影響:悪意を持って作成されたWebコンテンツを処理すると、メモリ破損が発生する可能性がある。
- 説明:メモリ管理を改善することで、解放済みメモリ使用(use-after-free)の問題を解決しました。
- WebKit Bugzilla: 313577
- CVE-2026-43715: Milad Nasr and Nicholas Carlini with Claude, Anthropic
WebKit Canvas
- 影響:悪意を持って作成されたWebコンテンツを処理すると、Safariが予期せずクラッシュする可能性がある。
- 説明:メモリ管理を改善することで、解放済みメモリ使用(use-after-free)の問題を解決しました。
- WebKit Bugzilla: 313935
- CVE-2026-64718: Niels Hofmans, OGINOME Tomohito, an anonymous researcher
XPC
- 影響:アプリがユーザーの機密情報にアクセスできる可能性がある。
- 説明:状態管理を改善することで、認証の問題を解決しました。
- CVE-2026-84617: Stuart Wallace
・出典:About the security content of iOS 26.7 and iPadOS 26.7 – Apple Support
iOS26.7の不具合情報
現時点でiOS26.7に関する大きな不具合情報は特に入ってきておりません。今後、不具合情報があれば随時追記してお伝えします。
※不具合情報があればコメント等でお知らせ頂けると幸いです。
※随時情報は更新しています。再訪問時は念のためにブラウザの更新ボタンを押してください。
※2026/9/16時点の情報。
iOS26.7へのアップデート前にはiPhoneのバックアップを取っておきましょう。
これから【iOS26.7】へiPhoneをアップデートしようと思っている方は、アップデート中やアップデート後の不具合に備えて、面倒でも事前にiCloudやPCのiTunesでしっかりiPhoneのバックアップを取ってから作業を行うのがおすすめです。
上記の通り進み、バックアップが最新の状態(一般的には夜に自動バックアップされているはず)か確認しておきましょう。もしもバックアップが行われていない場合は、【今すぐバックアップ】をタップしてバックアップしておきましょう。
iOS26.7へのアップデート手順
iOS26.7の配信開始後すぐに手動でアップデートしたい場合は、iTunesを介してパソコン経由でアップデートする方法と、iPhone単体でOTAアップデートする方法があります。
iPhone単体で「iOS26.7」へアップデートを行う場合は、以下の手順で行ってください。iPadも同様です。
iPhone単体でのOTAアップデート:設定>一般>ソフトウェア・アップデート
まずは【設定】アプリを開き、【一般】をタップ。続いて【ソフトウェアアップデート】をタップし、【今すぐアップデート】をタップ。
以上で「iOS26.7」へのアップデート作業が開始されます。
なお、iOS26.7のサイズは1.11GBでした。(iPhone 17 Pro Max)
iOS26.7へのアップデート後にはiPhoneを一度再起動させるのがおすすめ!
iOS26.7へアップデートした後は、一度iPhoneの再起動を行っておきましょう。これによってバッテリーの減りが異常に早いなどの不具合が改善する場合もあります。自分はOSアップデート後は念のために毎回再起動させています。
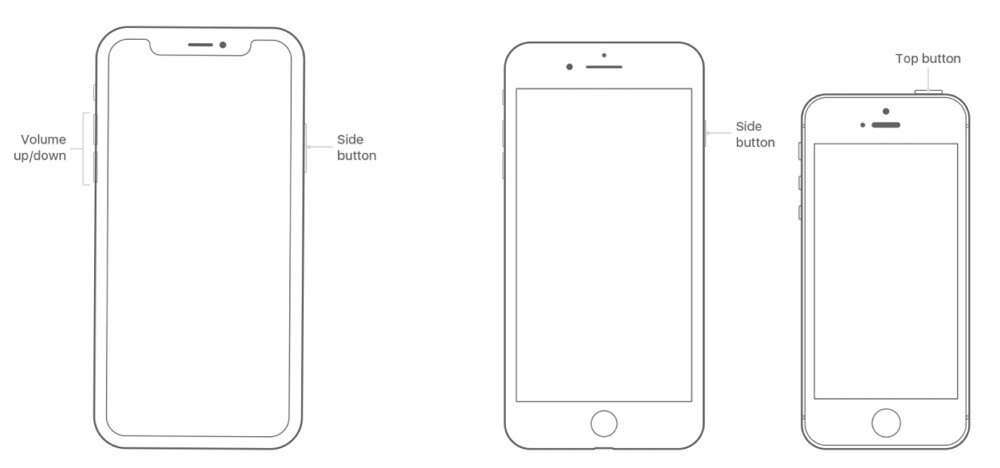
iPhone X/XS/XR/11/12/13/14/15/16/17を再起動する
- サイドボタンといずれかの音量調節ボタンを、スライダが表示されるまで押し続けます。
- スライダをドラッグして、iPhone の電源を完全に切ります。
- iPhone の電源が切れたら、サイドボタンをもう一度、Apple ロゴが表示されるまで押し続けます。
iPhone SE、iPhone 8 以前、iPad、iPod touch を再起動する
- 上部のボタン (またはサイドボタン) を、スライダが表示されるまで押し続けます。
- スライダをドラッグしてデバイスの電源を完全に切ります。
- デバイスの電源が切れたら、上部のボタン (またはサイドボタン) を再び、今度は Apple ロゴが表示されるまで押し続けます。
※ iOS 11 以降では、「設定」>「一般」>「システム終了」の順に選択して、デバイスの電源を切れるようになりました。その後サイドボタンを長押しして電源オンにすればOKです。

コメント