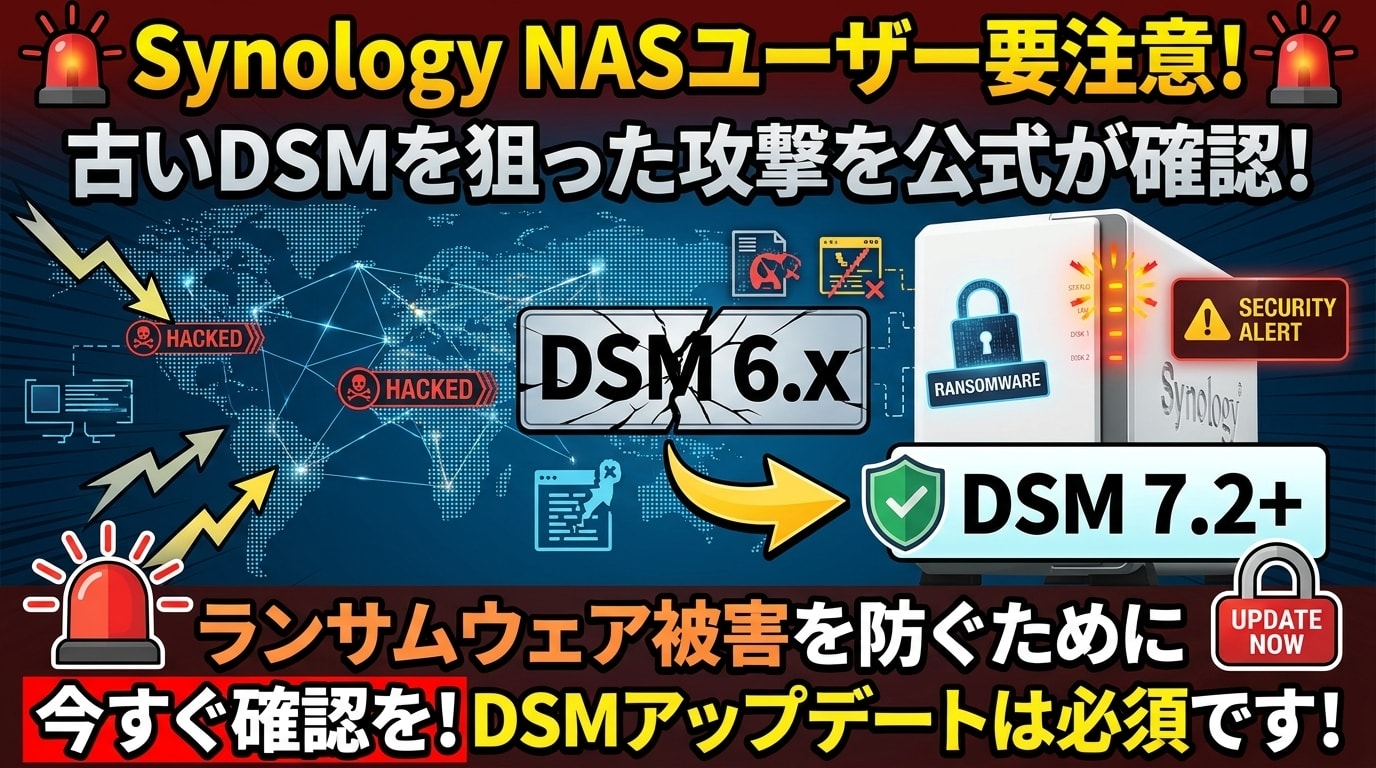
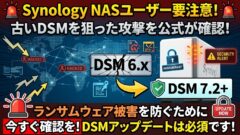
Synology(シノロジー)のNASを狙ったランサムウェア攻撃について、2026年10月29日、Synologyの日本公式サイトが注意を呼びかけました。
発表によると、2024年12月に修正された脆弱性を悪用し、修正前のバージョンのDSMを使っているNASが狙われているとのことです。ファイルの拡張子が「.L0CK3D」に変わり、「read-me3.txt」という脅迫文が残る被害も報告されています。
この記事では、Synology公式の発表を中心に、確認できている事実と、まだ分かっていないことを整理します。あわせて、初心者の方でもできる確認方法と対策を、順番に解説します。
Synologyが「古いDSMを狙った攻撃」を確認
Synologyの日本公式サイトは、10月29日付のプレスリリースで、次のように説明しています。
- 2024年12月に修正された脆弱性を悪用する攻撃者を確認した
- 古いバージョンのDSMを使っているデバイスが標的になっている
- 攻撃の目的は、データを暗号化して身代金を要求すること
そのうえで、脆弱性のあるバージョンを使っているすべてのユーザーに、直ちにDSMを更新することを強く推奨しています。さらに、DSMを常に最新の状態に保つため、自動アップデートを有効にすることもすすめています。
ここで大切なのは、これは「まだ誰も知らない未知の脆弱性」ではないという点です。すでに修正プログラムが公開されている問題なので、更新していれば防げる可能性が高いといえます。
どの脆弱性が使われたのか?公式と報告で見解が分かれています
「どの脆弱性が悪用されたのか」については、現時点で情報が分かれています。
Synology公式の説明
プレスリリースでは、具体的なCVE番号やランサムウェアの名前は書かれていません。詳細として「Synology-SA-24:20」というセキュリティ勧告を案内しています。
この勧告は、2024年11月に公開されたもので、深刻度は「Critical」です。3件の脆弱性(CVE)が含まれており、その中の1件(CVE-2024-10441)は、リモートから任意のコードを実行されるおそれがあるもので、CVSSスコアは9.8です。
ただし、このうちどれが実際に悪用されたのかは、公式には明らかにされていません。
中国のセキュリティ企業の報告
一方、中国のセキュリティ企業は、攻撃に使われたのはCerberというランサムウェアの亜種「C3RB3R」で、2026年9月に修正された2件の脆弱性(CVE-2026-13639とCVE-2026-13684)が入口になったと報告しています。この2件も、深刻度はCriticalで、認証なしにファイルの読み書きができる内容です。
ネット上の情報
別のネット上の情報では、初期アクセスの経路やランサムウェアの種類、悪用された脆弱性は、まだ不明だとされています。また、「.L0CK3D」という拡張子だけでは、攻撃者を特定するには不十分だという指摘もあります。
つまり、現時点で確実に言えるのは、次の点です。
- 古いDSMを狙った攻撃が行われていること(Synology公式が確認)
- 2024年に修正された脆弱性が使われていること(Synology公式の説明)
それ以外の詳細は、今後の続報を待つ必要があります。
どの説明が正しくても、対策の基本は変わりません。DSMを最新に保つことが、もっとも確実な備えです。
まずはDSMのバージョンを確認しよう
最初にやるべきことは、お使いのNASのDSMバージョンの確認です。
DSMのコントロールパネルから、「情報センター」を開くと、現在のバージョンを確認できます。更新は、同じくコントロールパネルの「更新と復元」から行えます。自動更新の設定も、この画面から確認できます。
参考までに、Synology-SA-24:20で案内されている修正版は、次のとおりです。
- DSM 7.2.2:7.2.2-72806-1以上
- DSM 7.2.1:7.2.1-69057-6以上
- DSM 7.2:7.2-64570-4以上
- DSM 7.1:7.1.1-42962-7以上
- DSM 6.2:6.2.4-25556-8以上
また、2026年9月に公開されたSynology-SA-26:13(深刻度はCritical)では、さらに新しいビルドが修正版として案内されています。
- DSM 7.4:7.4-90075以上
- DSM 7.3:7.3.2-86009-4以上
- DSM 7.2.2:7.2.2-72806-9以上
- DSM 7.2.1:7.2.1-69057-12以上
2024年の修正と2026年9月の修正を両方取り込むには、できるだけ最新のバージョンに更新するのが確実です。
なお、DSM 7.2以前のバージョンは、Synologyがサポート終了(EOL)として扱っています。サポートが終了しているバージョンを使っている場合は、サポート対象のDSMへの移行も検討してください。
NASをインターネットに公開していないか見直そう
更新と同時に確認したいのが、NASがインターネットから直接アクセスできる状態になっていないかという点です。
中国のセキュリティ企業は、次のような対策をすすめています。
- NASの管理画面のポートを、インターネットに直接公開しない
- 外から使いたい場合は、メーカーが用意した仕組みやVPNを使う
- 初期のままの管理者アカウントを使わず、強いパスワードを設定する
- 2要素認証や、不審なIPアドレスの自動ブロックを有効にする
- ファイアウォールを有効にして、必要なポートだけを許可する
- 使っていない共有リンクやパッケージ、サービスを整理する
ルーターのポート転送の設定に、身に覚えのない項目がないかも、あわせて確認しておくと安心です。
バックアップを「NASの外」にも持っておこう
ランサムウェアで暗号化されたファイルは、基本的に元に戻せないと考えておく必要があります。身代金を払っても、復号できる保証はありません。
そのため、備えとして重要なのがバックアップです。ポイントは、次の3つです。
- NASとは別の場所(外付けHDDやクラウドなど)にもコピーを持つ
- 普段はNASから切り離しておく、オフラインのバックアップを用意する
- スナップショット機能を有効にし、きちんと作成されているか定期的に確認する
NASの中だけにバックアップを置いていると、NASごと暗号化されたときに、すべて失うおそれがあります。
もし被害に遭ってしまったら
拡張子が「.L0CK3D」に変わっていたり、「read-me3.txt」が見つかったりした場合は、次の手順で対応してください。これは、ランサムウェア被害に対する一般的な対応です。
- NASをネットワークから切り離す(LANケーブルを抜く、Wi-Fiをオフにするなど)
- 身代金は支払わない
- 脅迫文や、DSMのログを保存しておく
- 感染の入口を塞いでから、バックアップをもとに復旧する
ネット上では、非公式の復旧ツールが紹介されることがあります。ただし、出どころが不明なツールを、被害に遭ったNASで使うのは、さらなる被害につながるおそれがあります。迷った場合は、メーカーのサポートや専門の業者に相談してください。
【別件】PHP2Shellの脆弱性にも注意
ランサムウェアとは別の話ですが、SynologyはPHPに関する脆弱性「PHP2Shell」(CVE-2026-109618、CVE-2026-109619)についても、対応を発表しています。
影響を受けるのは、PHPに依存する一部のパッケージです。たとえば、WordPress、Web Station、phpMyAdminなどが含まれます。対象のパッケージを使っている場合は、パッケージセンターからPHPを更新してください。
この更新は、サポートが終了したDSM 7.2、7.1、7.0、6.2にも提供されています。
なお、Synologyの公式発表では、PHP2Shellと今回のランサムウェア攻撃を結びつける説明はありません。別の問題として、それぞれ対応するのが安心です。
まとめ
今回の攻撃について、Synologyが公式に確認しているのは、「2024年12月に修正された脆弱性を悪用し、古いバージョンのDSMを狙っている」という点です。使われた脆弱性の詳細や、ランサムウェアの種類については、情報が分かれており、まだ確定していません。
ただ、対策はシンプルです。
- DSMを最新バージョンに更新し、自動更新を有効にする
- NASをインターネットに直接公開しない
- NASの外にも、バックアップを持つ
「うちは大丈夫」と思っている方も、一度、DSMのバージョンだけは確認してみてください。今後、新しい情報が出た場合は、追記してお伝えします。
引用元
- Synology「Synology、古い DSM バージョンを対象としたランサムウェア攻撃に対し、DSM の更新を推奨」(2026年10月29日)
- Synology「Synology-SA-24:20 DSM (PWN2OWN 2024)」
- Synology「Synology-SA-26:13 DSM」
- Synology「Synology Extends PHP2Shell Security Updates to End-of-Life DSM Versions」(2026年10月22日、10月29日更新)
- 360「Cerber勒索攻击群晖NAS事件预警」(2026年10月29日)
- 蓝点网「群晖NAS安全预警:部分用户未及时更新系统和软件被勒索软件全盘加密数据」(2026年10月29日)
コメント