2026年910月14日、マイクロソフトが10月の月例セキュリティ更新プログラム/ Windows Update の配信を開始しました。Windows 11 バージョン24H2/25H2/26H2には「KB5127648」が、Windows 10 バージョン22H2(ESU)には「KB5126657」が配信されます。
今月の月例パッチ/更新プログラムでは3件のゼロデイ含む過去最多1411件の脆弱性が修正されています。ゼロデイ脆弱性をはじめ、重大な脆弱性が複数修正されており、早急な対処が必要です。
脆弱性情報公開後は積極的に悪用される危険性もさらに高まります。現在アップデートを適用する時間がある方は、以下の通り「更新プログラム」をチェックして速やかに適用しておくことを推奨いたします。
Microsoftの月例パッチ以外にも、「Adobe」関連や「Microsoft Edge」「Chrome」「Firefox」などの各種ブラウザ向けアップデートは随時配信されています。「MyJVN バージョンチェッカ」などを使ってしっかり最新の状態にアップデートしておきましょう。
次回のWindows Update/月例セキュリティ更新プログラムの配信日は、2026年11月11日(水)予定となっています。
- Windows 11 24H2/25H2/26H2:KB5127648の概要
- Windows 10 ESU:KB5126657の概要
- 2026年10月「Windows Update」での不具合について
- 2026年10月の「月例パッチ/Windows Update」の配信内容/セキュリティ更新プログラム一覧
- 2026年10月の「月例パッチ/Windows Update」その他の注意点や脆弱性に関する注意喚起情報まとめ
- Windows 10がサポート終了!今後もPCを使い続けるために今すぐとるべき対処方法まとめ!
- 新Microsoft Edge、Chrome、Firefox、Adobe関連、Javaなどのアップデートもお忘れなく。「MyJVN バージョンチェッカ」の使用がおすすめ
- 「Windows セキュリティ」で月に1度は全ファイルのセキュリティ検査をしておくと安心
- 併用を推奨!「am I infected?」でIoT機器の無料検査も定期的に行っておこう!
Windows 11 24H2/25H2/26H2:KB5127648の概要
Windows 11 24H2/25H2/26H2向けの更新プログラム「KB5127648」では、セキュリティ更新と以下の不具合改善が行われています。
- [セキュリティ更新プログラム] この更新プログラムにはセキュリティの強化が含まれています。この更新プログラムで解決されたセキュリティの脆弱性の詳細については、セキュリティ更新プログラムガイドを参照してください。
- [セキュアブート] この更新プログラムでは、確度の高い最新のターゲティングデータを使用して、新しい証明書を自動的に受け取る準備ができた対象デバイスを特定し、更新されたセキュアブート証明書の展開を継続します。Windows Updateによる展開は、サポート対象のデバイス全体で引き続き進行中です。
- [Windowsエクスプローラー(既知の問題)] 修正済み この更新プログラムでは、Azure Virtual DesktopやFSLogixなどのマルチユーザー環境でWindowsエクスプローラーに影響する問題を修正します。サインイン後、Explorer.exeが起動に失敗したり、繰り返しクラッシュしたりして、黒い画面が表示されることがあります。
- [オーディオ(既知の問題)] 修正済み この更新プログラムでは、一部のアプリケーションでAC-3オーディオの再生に影響する問題を修正します。
- [Always On VPN] この更新プログラムでは、KB5124008のインストール後にAlways On VPN接続に影響する問題を修正します。自動プロトコル選択またはプロトコルフォールバックが構成されている場合、最初の接続試行が失敗した後に、影響を受けるVPN接続が「接続中」の状態のままになったり、接続できなくなったりすることがありました。場合によっては、その後の接続試行で「指定されたポートは既に使用されています。」というエラーが表示されることがありました。
- [記憶域スペース] この更新プログラムでは、階層化された記憶域スペースダイレクトの仮想ディスクに影響する問題を修正します。特定のセキュリティ更新プログラムをインストールした後、一部の仮想ディスクがオンラインにならず、依存するクラスター化されたワークロードが利用できなくなることがありました。
- [日付と時刻] この更新プログラムでは、マニトバ州の2026年11月1日のタイムゾーン変更に対応するため、新しい(UTC-05:00)マニトバのタイムゾーンを導入します。
- [ReFSセキュリティ] この更新プログラムでは、外付けストレージデバイス上のReFSボリュームに対する監査機能とオプションのポリシー制御を追加します。監査は既定で有効になっていますが、管理者が将来のセキュリティ強化の変更を評価・準備するための時間を確保できるよう、適用制御は既定で無効になっています。詳細については、KB5130741を参照してください。
- [印刷] この更新プログラムでは、2026年8月のセキュリティ更新プログラムのインストール後に、一部のアプリケーションや、RAWまたはGeneric Text Onlyプリンタードライバーを使用するデバイスで印刷に失敗することがある問題を解決します。
- [ゲーム] この更新プログラムでは、一部のゲームでマウス入力がカクつくことがある問題を修正します。
- [Windows Hello] この更新プログラムでは、一部のデバイスでコールドブート後に指紋認証でのサインインが機能しないことがある問題を修正します。
- 2026年9月23日に配信されたKB5124010の一部であった品質改善が含まれます。
KB5124010では、File Explorerのプレビュー機能改善やEmoji 17.0への対応、Widgetsへの「ヒント」ウィジェット追加、Bluetooth関連の安定性向上、タッチパッドの新しいジェスチャー操作、Copilotキーの再割り当て設定など、日常的な使い勝手に関わる改善が多数含まれています。また、WinRE(Windows回復環境)がWi-Fiプロファイルを自動的に再利用できるようになったほか、PC-to-PC Migration機能が提供終了となる点にも注意が必要です。
他にも、カメラアプリの不具合修正やファイル履歴のバックアップ問題、System Monitor(Sysmon)の各種修正が行われています。

Windows 10 ESU:KB5126657の概要
Windows 10 22H2(ESU)向けの更新プログラム「KB5126657」では、セキュリティ更新と以下の不具合改善が行われています。
- Windowsオペレーティングシステムのセキュリティ問題に対処。
- [時刻と日付]
- この更新プログラムにより、2026年11月以降、ブリティッシュコロンビア州とアルバータ州で恒久的な夏時間(DST)がサポートされます。
- この更新プログラムでは、新しいタイムゾーンとして、マニトバ標準時「(UTC-5:00) マニトバ」が導入されます。
- [ReFSセキュリティ] この更新プログラムでは、外付けストレージデバイス上のReFSボリュームに対する監査機能とオプションのポリシー制御を追加します。監査は既定で有効になっていますが、管理者が将来のセキュリティ強化の変更を評価・準備するための時間を確保できるよう、適用制御は既定で無効になっています。詳細については、KB5130741を参照してください。
- [記憶域スペース] Windows Updateのインストール後に、一部の記憶域スペースダイレクトの仮想ディスクがオフラインのままになることがある問題に対処します。この問題は、回復中に有効な階層化ストレージのメタデータが誤って無効と識別されることで発生し、影響を受けた仮想ディスクと依存するワークロードがオンラインにならなくなります。
- [ファイル履歴(既知の問題)] 修正済み: この更新プログラムでは、ファイル履歴が外付けドライブまたはネットワークの場所へのファイルのバックアップや復元に失敗することがある問題に対処します。対応するバックアップドライブが接続されていて正常に動作している場合でも、影響を受けたデバイスに「ドライブを再接続してください」というメッセージが誤って表示されることがあります。
- [セキュアブート] この更新プログラムでは、確度の高い最新のターゲティングデータを使用して、新しい証明書を自動的に受け取る準備ができた対象デバイスを特定し、更新されたセキュアブート証明書の展開を継続します。Windows Updateによる展開は、サポート対象のデバイス全体で引き続き進行中です。

2026年10月「Windows Update」での不具合について
2026年10月の「Windows Update」では、現時点で以下の不具合情報が入っています。今後、不具合情報が入り次第、このページに追記していきます。
※このページを再訪問した際は、念のためにブラウザの【更新】を行ってください。ブラウザキャッシュの関係で、最新の情報が表示されない場合があります。
管理者以外のユーザーでリモートデスクトップ接続が失敗する場合がある(エラー0xC000000D)
■症状:
2026年9月のセキュリティ以外のプレビュー更新プログラムKB5124010、またはそれ以降の更新プログラムをインストールすると、管理者保護(Administrator protection)が有効になっているリモートデバイスに対して、管理者以外のユーザーがリモートデスクトップ接続を確立できなくなる場合があります。接続を試みると、エラー0xC000000Dで失敗し、「The token that was passed to the function is invalid.(関数に渡されたトークンが無効です)」というメッセージが表示される場合があります。この問題は、主に、リモートデスクトップのホストとして使用され、管理者保護が有効になっている、企業が管理するリモートデバイスに影響します。これは、この機能がどのような方法で有効になったかにかかわらず発生します。
注:組織で、Microsoft Security Compliance Toolkitを通じて公開されているWindowsセキュリティベースラインを使用している場合、組織でポリシーを別の設定にしていない限り、Windows 11 バージョン24H2、25H2、26H2のセキュリティベースラインでは、管理者保護が既定で有効になっています。なお、Microsoft Security Compliance Toolkitはこちらから入手できます。
■解決方法:
IT管理者は、リモートデスクトップ接続の失敗が発生しているデバイスに対して、普段使用しているポリシー管理の方法で、管理者保護を一時的に無効にすることで、この問題を回避できます。Microsoft IntuneまたはグループポリシーでUser Account ControlのType Of Admin Approval Modeポリシー(ユーザーアカウント制御の管理者承認モードの種類)をリセットしてください。詳細については、Windows 11の管理者保護(Administrator protection on Windows 11)を参照してください。
■対処状況:
Microsoftは、この問題に今後のWindows更新プログラムで対処すべく取り組んでおり、情報が入り次第、詳細をお知らせします。
USBオーディオデバイスが起動しない、または音が出ないことがある
■症状:
2026年9月8日のWindowsセキュリティ更新プログラム(KB5124012)をインストールした後、一部の USB Audio Class 1.0 デバイスが起動しない、または音声を出力できないことがあります。影響を受けたデバイスでは、以下の症状のうち1つ以上が発生することがあります。
- デバイスマネージャーに「このデバイスは開始できません。(コード 10)」というエラーが表示される。
- 音声が出力されない。
- 音量コントロールが反応しない、またはゼロのままになる。
- サウンド設定が反応しない、または利用できない。
- 標準的なステレオ構成では動作するものの、8チャンネルや3Dオーディオなどのマルチチャンネルオーディオ機能を使用すると失敗するデバイスもあります。この場合、2チャンネルモードに切り替えることで音声を復旧できたという報告もあります。
この問題は USB Audio Class 1.0 デバイスに限られます。
■対処状況:
この問題は、2026年9月14日にリリースされた帯域外アップデート(KB5129195)で部分的に解決されています。この帯域外アップデートにより、8チャンネルまたは3Dオーディオモードを使用しているデバイスで発生していた症状が解消されます。マイクロソフトはその他の症状への対応に取り組んでおり、詳細が分かり次第お知らせします。
OOBアップデートでまだ解決されていない症状に対する即時の回避策が必要なIT管理者は、Microsoftビジネスサポートにお問い合わせください。
参考:Windows 11/10に関する不具合情報
Windows 11/10に関する不具合情報はマイクロソフト公式サイトにてご確認ください。
※「更新プログラム」適用で不具合が発生した場合、不具合の原因となる「更新プログラム」が分かっているなら、手動でアンインストールすることで不具合が解消する場合があります。その際には以下の記事を参考に対処してみてください。
- Windows 11:Windows Update適用後、不具合が出た際に特定の更新プログラムをアンインストールする方法
- Windows 10:「インストールされた更新プログラム」を手動でアンインストール/削除する方法
2026年10月の「月例パッチ/Windows Update」の配信内容/セキュリティ更新プログラム一覧
2026年10月の「月例パッチ/Windows Update」が配信開始になりました。配信内容/セキュリティ更新プログラム一覧は以下の通りです。
Windows 11
■対象:Windows 11
■最大深刻度:緊急
■最も大きな影響:リモートでコードが実行される
■関連するサポート技術情報またはサポートの Web ページ:
v26H2, v25H2, v24H2:5127648
v26H1:5127646
v23H2:5126653
Windows Server 2025
■対象:Windows Server 2025 (Server Core installationを含む)
■最大深刻度:緊急
■最も大きな影響:リモートでコードが実行される
■関連するサポート技術情報またはサポートの Web ページ:
Windows Server 2025:5126646
Windows Server 2022
■対象:Windows Server 2022 (Server Core installationを含む)
■最大深刻度:緊急
■最も大きな影響:リモートでコードが実行される
■関連するサポート技術情報またはサポートの Web ページ:
Windows Server 2022:5126655
Windows Server 2019 / 2016
■対象:Windows Server 2019, 2016 (Server Core installationを含む)
■最大深刻度:緊急
■最も大きな影響:リモートでコードが実行される
■関連するサポート技術情報またはサポートの Web ページ:
Windows Server 2019:5126651
Windows Server 2016:5126868
Microsoft Office
■対象:Microsoft Office
■最大深刻度:緊急
■最も大きな影響:リモートでコードが実行される
■関連するサポート技術情報またはサポートの Web ページ:
https://learn.microsoft.com/officeupdates
Microsoft SharePoint
■対象:Microsoft SharePoint
■最大深刻度:緊急
■最も大きな影響:リモートでコードが実行される
■関連するサポート技術情報またはサポートの Web ページ:
https://learn.microsoft.com/officeupdates/sharepoint-updates
Microsoft Exchange Server
■対象:Microsoft Exchange Server
■最大深刻度:緊急
■最も大きな影響:リモートでコードが実行される
■関連するサポート技術情報またはサポートの Web ページ:
https://learn.microsoft.com/exchange
Released: October 2026 Exchange Server Security Updates
Microsoft SQL Server
■対象:Microsoft SQL Server
■最大深刻度:重要
■最も大きな影響:リモートでコードが実行される
■関連するサポート技術情報またはサポートの Web ページ:
https://learn.microsoft.com/SQL
Microsoft .NET
■対象:Microsoft .NET
■最大深刻度:緊急
■最も大きな影響:リモートでコードが実行される
■関連するサポート技術情報またはサポートの Web ページ:
https://learn.microsoft.com/dotnet
Microsoft Visual Studio
■対象:Microsoft Visual Studio
■最大深刻度:緊急
■最も大きな影響:リモートでコードが実行される
■関連するサポート技術情報またはサポートの Web ページ:
https://learn.microsoft.com/visualstudio
Microsoft Dynamics
■対象:Microsoft Dynamics
■最大深刻度:重要
■最も大きな影響:リモートでコードが実行される
■関連するサポート技術情報またはサポートの Web ページ:
https://learn.microsoft.com/dynamics
Microsoft Azure
■対象:Microsoft Azure
■最大深刻度:重要
■最も大きな影響:リモートでコードが実行される
■関連するサポート技術情報またはサポートの Web ページ:
https://learn.microsoft.com/azure
System Center
■対象:System Center
■最大深刻度:重要
■最も大きな影響:特権の昇格
■関連するサポート技術情報またはサポートの Web ページ:
https://learn.microsoft.com/defender
https://learn.microsoft.com/system-center
引用元:2026 年 10 月のセキュリティ更新プログラム (月例)|Microsoft
Windows:2026年10月のゼロデイ脆弱性に関する情報
2026年10月の月例パッチでは、3件のゼロデイ脆弱性が報告されています。
ゼロデイ脆弱性は更新プログラムが公開されるよりも前に悪用や脆弱性の詳細が一般へ公開されていることが確認されており、早急なアップデートの適用が必須です。
CVE-2026-96951 – Windowsシェルのセキュリティ機能のバイパスの脆弱性
マイクロソフトは、悪用が確認されているゼロデイのセキュリティバイパスの欠陥を修正しました。この欠陥により、攻撃者は「Mark of the Web」セキュリティ機能を回避できる可能性がありました。
「Windowsシェルにおけるコマンドで使用される特殊要素の不適切な無効化(『コマンドインジェクション』)により、認証されていない攻撃者がネットワーク経由でセキュリティ機能を回避できます」と、マイクロソフトは警告しています。
攻撃者がこの欠陥をどのように悪用したのか、また誰が報告したのかについての詳細は共有されていません。
CVE-2026-108398 – .NET Frameworkのセキュリティ機能のバイパスの脆弱性
マイクロソフトは、.NET Frameworkにおけるセキュリティ機能のバイパスの脆弱性を修正しました。この脆弱性は、許可されていないアプリケーションを実行するために悪用される可能性があります。
「.NET Frameworkにおける信頼されない検索パスにより、承認された攻撃者がローカルでセキュリティ機能を回避できます」と、マイクロソフトは説明しています。
マイクロソフトによると、この欠陥により、攻撃者がWindows Defender アプリケーション制御(WDAC)の適用を回避し、許可されていないアプリケーションを実行できる可能性があります。
「認証された攻撃者が、特別に細工された.NETアセンブリを影響を受けるシステムに配置し、保護されたプロセスによって読み込まれるように登録する可能性があります」とマイクロソフトは述べています。
「悪用に成功すると、Windows Defender アプリケーション制御の制限を回避し、攻撃者が保護されたプロセス内でコードを実行できるようになる可能性があります。ユーザーの操作は必要ありません」
この欠陥は、Google Project ZeroのJames Forshaw氏によって発見されました。
CVE-2026-92707 – MessagePack-CSharpのサービス拒否の脆弱性
マイクロソフトは、MessagePack-CSharpにおけるサービス拒否の欠陥を修正しました。
「.NETにおける連続したメモリ割り当ての不適切な制御により、認証されていない攻撃者がネットワーク経由でサービスを拒否できます」と、マイクロソフトは説明しています。
マイクロソフトは、この脆弱性を誰が報告したのかを共有していません。
2026年10月:他社の公開している主なセキュリティ情報
マイクロソフト以外の主要メーカーが公開している2026年10月のセキュリティ情報は以下の通りです。AndroidやiPhoneなどを利用中のユーザーもアップデートを忘れずに適用しておきましょう。
- Adobeは、Commerce、Substance 3D Samples、ColdFusion、Photoshop、Dimension、Frameworkなど、多数の製品向けにセキュリティ更新プログラムを公開しました。
- Atlassianは、Confluence、Jira、Bitbucketなど、複数のセルフホスト型Data Center製品に影響する重大な脆弱性(CVE-2026-21589)に対するセキュリティ更新プログラムを公開しました。PoC(概念実証コード)が公開された後、攻撃者はすぐにこの欠陥を悪用しました。
- Ciscoは、多数の製品向けにセキュリティ更新プログラムを公開しました。その中には、データセンター向けネットワークOSであるNX-OSの重大な脆弱性が含まれ、攻撃者がNexusスイッチ上でroot権限による任意のコードを実行できる可能性があります。
- Citrixは、NetScaler ADCおよびNetScaler Gatewayの欠陥に対するセキュリティ更新プログラムを公開しました。このうちCVE-2026-88779は、修正される前にゼロデイ攻撃で悪用されていました。
- Dellは、System Update(DSU)コマンドラインインターフェイス(CLI)展開ツールおよびContainer Storage Modules(CSM)の重大な脆弱性に対するセキュリティ更新プログラムを公開しました。
- Dockerは、DockerHubにおいて、攻撃者がユーザーになりすまし、他人のリポジトリからイメージをプッシュできる重大な欠陥を修正しました。
- Fortinetは、多数の製品向けにセキュリティ更新プログラムを公開しました。その中には、攻撃者がゼロデイ攻撃で悪用したFortiMailの重大な脆弱性(CVE-2026-104286)が含まれます。
- GitLabは、AI GatewayおよびCI/CD正規表現コンパイラの重大な欠陥に対するセキュリティ更新プログラムを公開しました。
- Ivantiは、リモートアクセスゲートウェイであるIvanti Connect Secure(ICS)において、悪用が確認されているゼロデイ脆弱性に対するセキュリティ更新プログラムを公開しました。
- Kiteworksは、126件の脆弱性に対するセキュリティ更新プログラムを公開しました。その中には、同社のEmail Protection Gateway(EPG)セキュリティソリューションに影響する最大深刻度の欠陥が含まれます。
- Progress Softwareは、MarkLogic Serverの重大および高深刻度の脆弱性に対するセキュリティ更新プログラムを公開しました。
- SAPは、10月のセキュリティ更新プログラムを公開し、20件のセキュリティ上の欠陥に対処しました。その中には、Cloud SDK for Pythonにおける最大深刻度のOAuth2 SSRF脆弱性が含まれます。
- SonicWallは、SMA1000の重大なサーバーサイドリクエストフォージェリ(SSRF)の欠陥に対するセキュリティ更新プログラムを公開しました。この欠陥は、2日以内に攻撃者によって悪用されました。
2026年10月の「月例パッチ/Windows Update」その他の注意点や脆弱性に関する注意喚起情報まとめ
2026年10月の「月例パッチ/Windows Update」のその他の注意点や脆弱性に関する注意喚起をまとめておきます。
■今月のセキュリティ更新プログラムで修正された脆弱性のうち、以下の脆弱性は更新プログラムが公開されるよりも前に悪用が行われていることや脆弱性の詳細が一般へ公開されていることが確認されています。ユーザーは、更新プログラムの適用を早急に行ってください。脆弱性の詳細は、各 CVE のページを参照してください。
- CVE-2026-96951 – Windowsシェルのセキュリティ機能のバイパスの脆弱性
- CVE-2026-108398 – .NET Frameworkのセキュリティ機能のバイパスの脆弱性
- CVE-2026-92707 – MessagePack-CSharpのサービス拒否の脆弱性
以下、その他の既知の注意点をまとめておきます。
まずはWindowsのサービス終了のお知らせから。
冒頭でも紹介していますが、Windows11 24H2 Home/Proエディションは、今月の更新をもってサポート終了となります。現在24H2を利用中の方は、速やかに26H2などに更新してください。
Windows 10のセキュリティサポートが2025年10月15日のパッチ配信をもって終了となっています。何も対策せずに使い続けることは非常に危険です。必ずなんらかの対処方法を至急とるようにしてください。
※下部で一般的な対処方法をご紹介しています。
その他のWindows OSに関するサービス終了情報は以下の通りです。
■Windows 10 Enterprise and Education、Version 1909、Windows 10 Home and Pro、Version 20H2、Windows 10 IoT Enterprise、Version 1909のサポートが2022年5月10日で終了しました。
■Windows 10 Enterprise and Education、Version 21H1、Windows 10 Home and Pro、Version 21H1、Windows 10 IoT Enterprise、Version 21H1のサポートは2022年12月14日で終了しました。
■Windows 7 拡張セキュリティ更新プログラム 3年目、およびWindows 8.1のサポートは2023年1月10日で終了しました。
■Windows 10 version 20H2 Enterprise/Educationのサポートは2023年5月9日に終了しました。
■Windows 10 version 21H2 のサポートは6月14日をもって終了しました。
■Windows Server 2012 / 2012 R2のサポートが2023年10月10日(米国時間)に終了しました。
■Windows 11 Version 21H2 は、2023年10月10日にサービス終了しました。
■Windows 10 21H2 Enterprise/Educationエディションが2024年6月11日にサービス終了しました。
■Windows 11 21H2 Enterprise/Education/IoT Enterpriseエディションは、2024年10月8日でサービス終了となりました。
■Windows 11 22H2 Home/Proエディションは、2024年10月8日でサービス終了となりました。
■Windows 10 Enterprise and Education/Windows 10 Home and Pro/Windows 10 IoT Enterpriseは、2025年10月14日でサービス終了となりました。
■Windows 11 Home および Pro Version 23H2は、2025年11月11日でサービス終了となりました。
参考:
■2024 年にサポートが終了する製品|Microsoft
■2025 年にサポートが終了する製品|Microsoft
■2026 年にサポートが終了する製品|Microsoft
いずれも該当バージョンを使用中の方は速やかに最新バージョンにアップデートしましょう。
次にOfficeに関する情報です。
Microsoft Office 2016/Microsoft Office 2019は、2025年10月14日をもってサポート終了しました。
今後はテクニカルサポート、セキュリティ修正プログラム、不具合の修正などが一切提供されなくなり、利用を続けることは非常に危険です。出来るだけ早急に「Office 2024」やサブスク型の「Office 365」に乗り換えましょう。「Office 365 Personal」はPC(Windows, Mac)、タブレット(iPad、Android、Windows)、スマートフォンに何台でもインストール可能(同時利用可能台数5台)なので、環境によっては案外お得かもしれません。企業でも案外無頓着な事例を今まで多数見てきました。「とりあえずサポートが切れても動けば良い」などと安易に考えず、早急に対処するようお願いします。
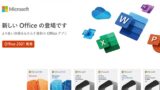
※サポートが終了すると、PCを常に最新の情報に保つためのセキュリティ更新プログラムの提供が停止し、使用中のPCが重大なリスクにさらされ続ける事になります。
ちなみに現在管理人は、Windows 11搭載の「Surface Pro 8」を購入て愛用しています。なかなか良い仕上がりで満足していますよ。
以前購入した「Surface Laptop 3 15インチ」モデルもなかなか素晴らしい仕上がりでした。気になる方はレビューをまとめているのでご参考に。
なお、日ごろスリープをメインにパソコンを運用している場合は、今日だけでも必ず更新を確認し、指示に従ってPCを再起動してください。スリープのままではきちんと更新が適用されない場合もあるのでご注意を。
Windows 11の場合は、再起動等が必要な場合は以下のような更新通知アイコンがタスクバーに表示されるようになっています。速やかに再起動させましょう。
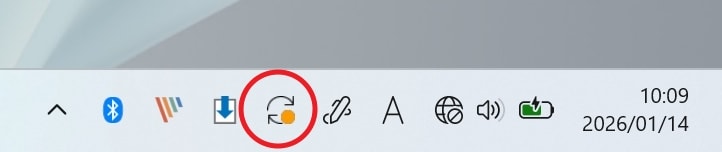
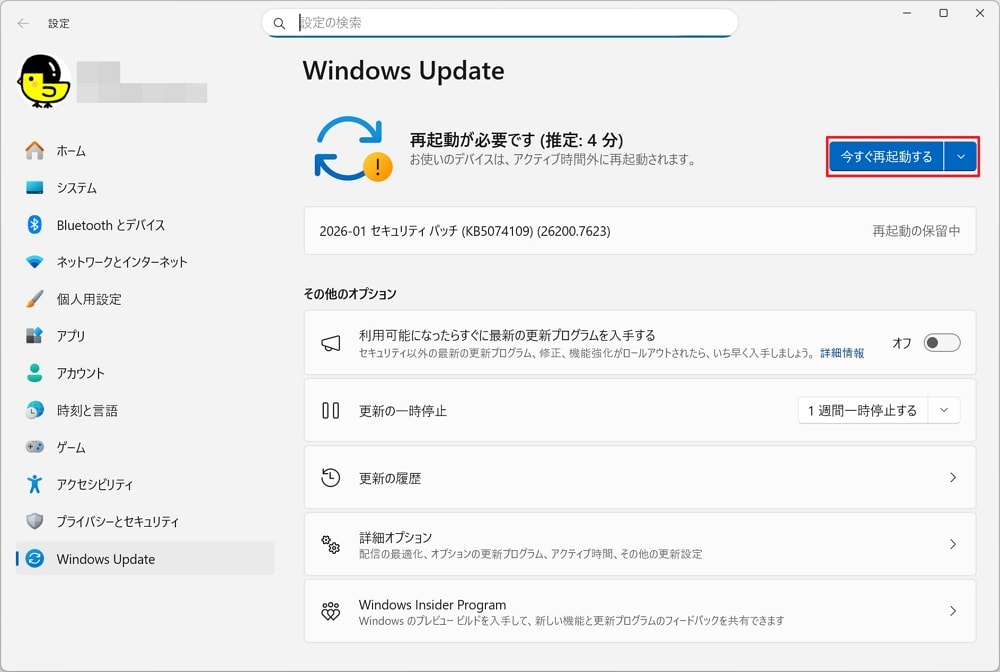
更新通知アイコンをタップすると以下の画面になります。可能であれば「今すぐ再起動する」をタップして更新を適用しておきましょう。
また、スタートメニュー内にも更新がある場合は通知が出ます。
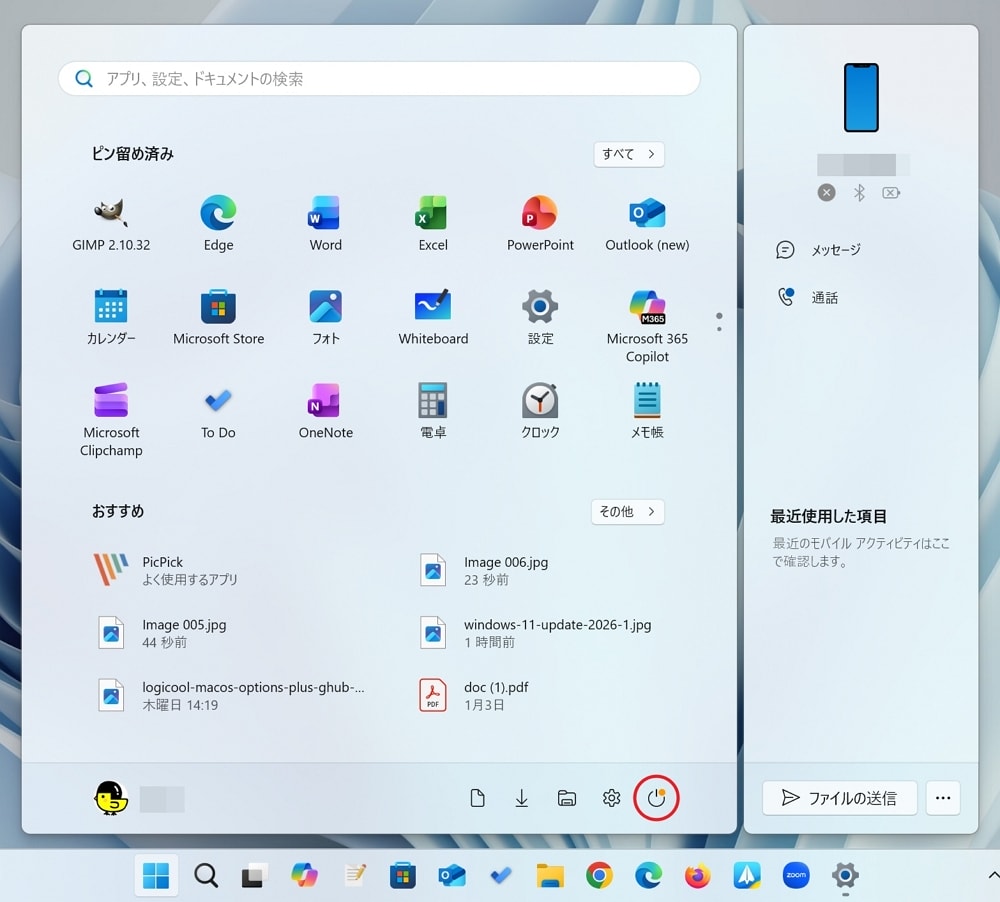
電源ボタンをタップすると以下の表示が出るので、【更新してシャットダウン】【更新して再起動】のいずれかを選択し、速やかに適用しておきましょう。
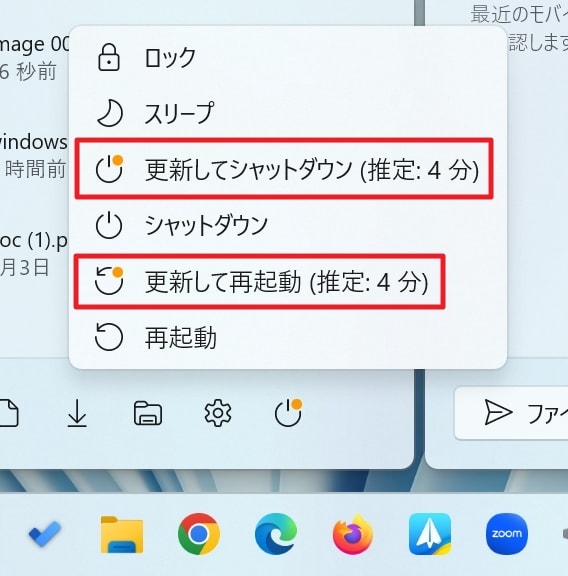
もしも久しぶりにパソコンを起動した際などは、「Windows Update」によるアップデートが複数回溜まっている場合もあり、1回更新してもまだ残っている場合があります。気になる方は手動で「更新プログラムのチェック」をクリックすると最新のプログラムが追加配信される場合もあるので試してみてください。
「更新プログラムのチェック」を押して、「お使いのデバイスは最新の状態です。」と表示されれば、現時点でパソコンは最新の状態となります。
Windows 10がサポート終了!今後もPCを使い続けるために今すぐとるべき対処方法まとめ!
ついにWindows 10がサポート終了となりました。とは言え、まだ動いているパソコンを捨てるのは勿体ないとお考えの方も多いことでしょう。
そこで、今後もWindows 10 PCを使い続けるために今すぐとるべき対処方法をまとめておくので、参考にしてみてください。
Windows 10 ESU(延長サポートサービス)に申し込む
個人的にはこれが一番おすすめの方法。1年間の期間限定ではありますが、Windows バックアップの設定を行うだけで、Windows 10 ESUを無料で1年間利用できます。
Windows 10をWindows 11にアップグレードする
可能ならWindows 10 PCをWindows 11にアップグレードすると、今後も長く利用できますが、おそらく現在もWindows 11にアップグレードしていない方の多くは、パソコンがアップグレード非対応(要件を満たさない)のためかと思います。
しかし、一応Microsoft公式提供の手段を使って、非対応のWindows 10を無理やりWindows 11にアップグレードすることは可能です。
とは言え、利用していて不具合が出る可能性もありますし、突然アップデートが適用できなくなる可能性もあります。利用は自己判断のもとでお願いいたします。

LinuxやChromeOS Frexに乗り換える
いっそのこと、Windows OSを捨て、LinuxやChromeOS Frexなど他のOSに乗り換えるという方法もあります。ただし、パソコンを初期化してインストールし直す必要があるのと、新しいOSの操作方法になれる必要があります。
とは言え、今後もパソコンが動く限り使い続けたいなら、一考の価値はあるでしょう。
インターネット接続を切ってローカルで使う
何も対処はしたくない、面倒だ、でもWindows 10 PCを使い続けたい、そんな場合は、最終手段としてインターネット接続を切ってローカルで使い続けるという方法もあります。
有線接続ならLANケーブルを抜く、無線接続ならWi-Fiのスイッチを切る、など、絶対にインターネットに繋がらない設定を行っておきましょう。
とは言え、これはあくまでも最終手段。ちょっとだけなら良いだろうとついついネットに繋げちゃう可能性もあるので、個人的には推奨できない方法ではありますが、例えばスマホの写真や動画のバックアップや年賀状作成など、ネットに繋がっていなくても利用できる使い方をするなら考えてみてください。
なお、いくらネット接続を切っていても、セキュリティ上は非常に危険な状態です。USBメモリなどを介してウイルス感染する可能性もあるので、絶対に会社のデータを扱うなどすることはやめておきましょう。
【警告】何もせずWindows 10 PCを使い続けるのは絶対にだめ!【危険】
ということで、なんの対処もせずに今後もWindows 10 PCを使い続けるのは非常に危険です。ネットに接続しているだけでウイルスに感染する可能性もあります。個人情報やクレジットカード情報などが漏洩するだけでなく、サイバー攻撃の踏み台にされる可能性もあります。
なんの対処もせずにWindows 10 PCを使い続けることは絶対にやめましょう!!
パソコンがある程度古くなっている、動作も遅いなどの場合は、素直にパソコンの買い替えもご検討くださいませ。
>> Amazonでお得なWindows 11搭載パソコンをチェック
新Microsoft Edge、Chrome、Firefox、Adobe関連、Javaなどのアップデートもお忘れなく。「MyJVN バージョンチェッカ」の使用がおすすめ
その他、新Microsoft Edge、Google Chrome、Firefox、Adobe関連、Javaなどの更新プログラムも随時提供されています。これらもきちんと更新しておきましょう。ブラウザ関連も重大な脆弱性が度々発覚しています。十分ご注意ください。
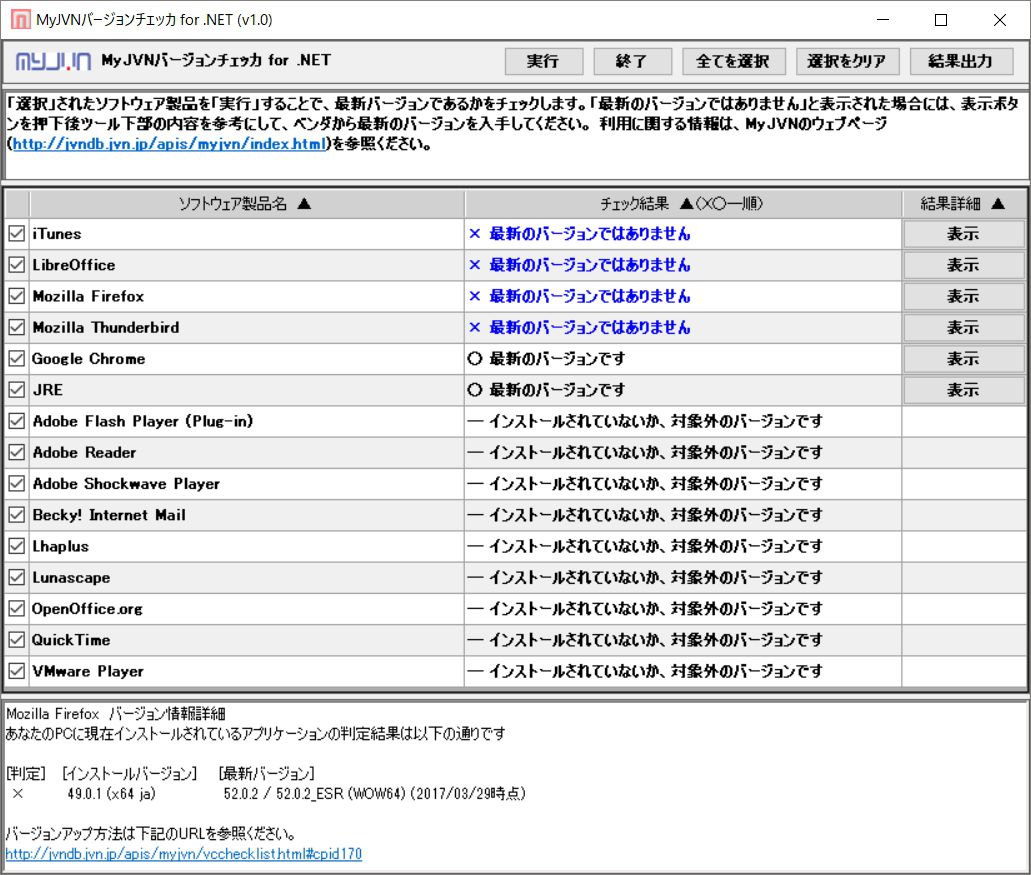
これらの更新の確認には、個人的に「MyJVN バージョンチェッカ」の活用がおすすめ。手軽に更新状況が確認できますよ。月に1度は確認しておくと安心です。
起動するとこのようにチェックされます。Windows Updateでの更新作業が完了したら、セットで確認作業を行うことを強く推奨します。
※「MyJVN バージョンチェッカ」でエラーが出る場合は、最新バージョンに更新して再度お試しください。
「Windows セキュリティ」で月に1度は全ファイルのセキュリティ検査をしておくと安心
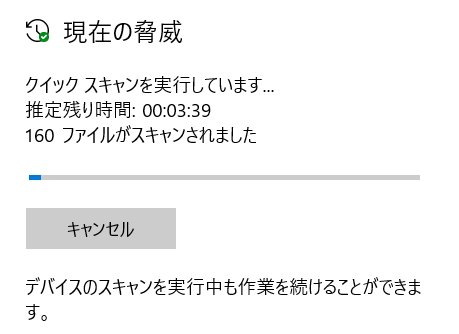
全てのアップデート作業が完了したら、念のために「Windows セキュリティ」および「Microsoft Defender」でPC内の全ファイルのセキュリティ検査しておくと安心です。市販のウイルス対策ソフトとの併用も可能。月に1度は習慣づけておくと良いかもしれませんね。
※稀に誤検出がおこる可能性もあります。必要に応じてご使用ください。
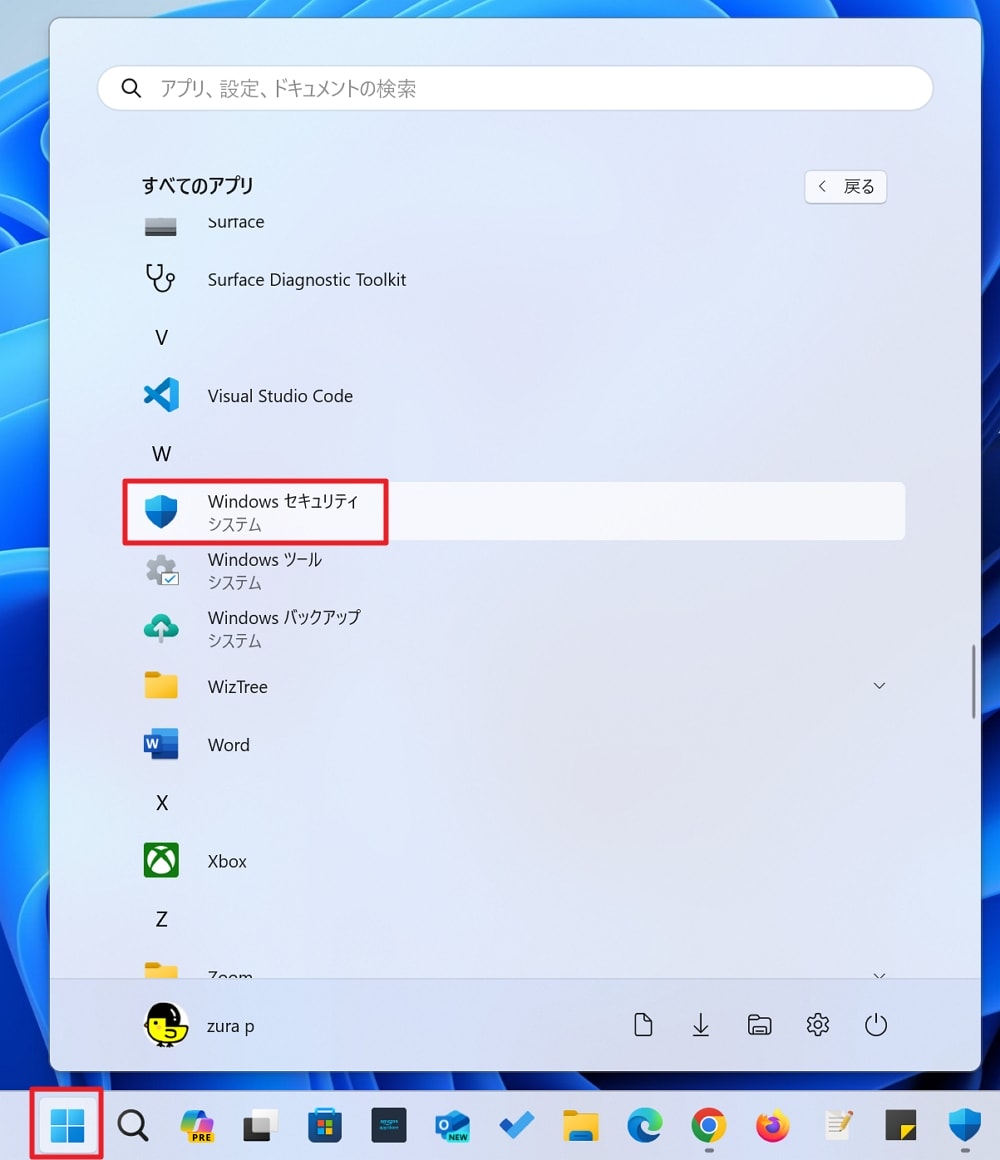
【スタート】ボタンをクリックし、アプリ一覧から【Windows セキュリティ】を選択してクリックします。
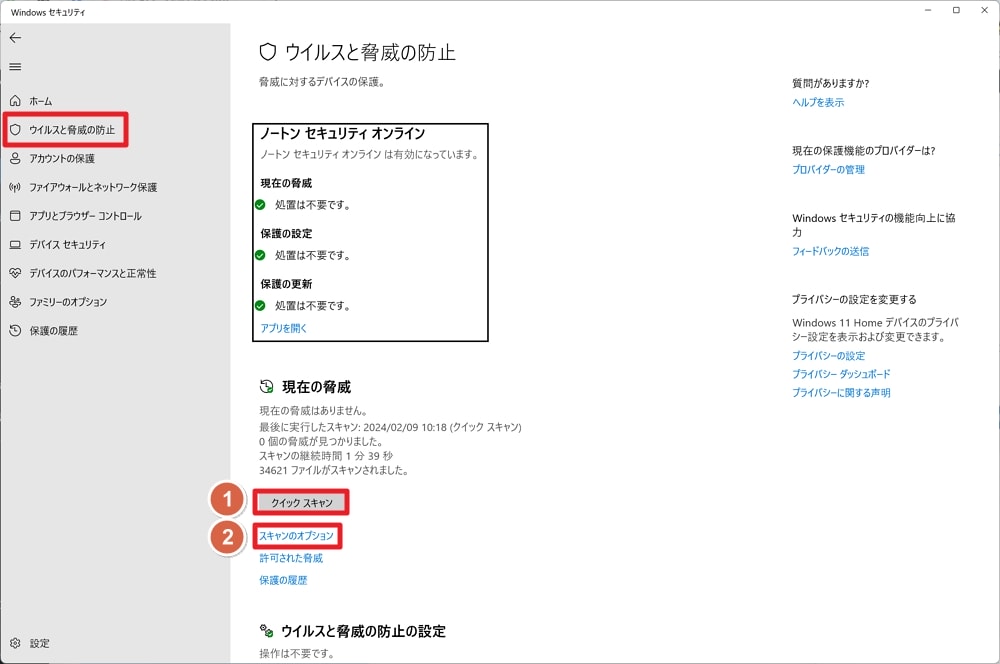
左メニューの【ウイルスと脅威の防止】、もしくはアイコンをクリックすると、【ウイルスと脅威の防止】画面が開きます。ここで他の市販アプリを使っている場合は以下のような画面になるので、サクッとPCをスキャンしたい場合は【①クイックスキャン】を。より詳細にスキャンしたい場合は【②スキャンのオプション】をクリックしましょう。
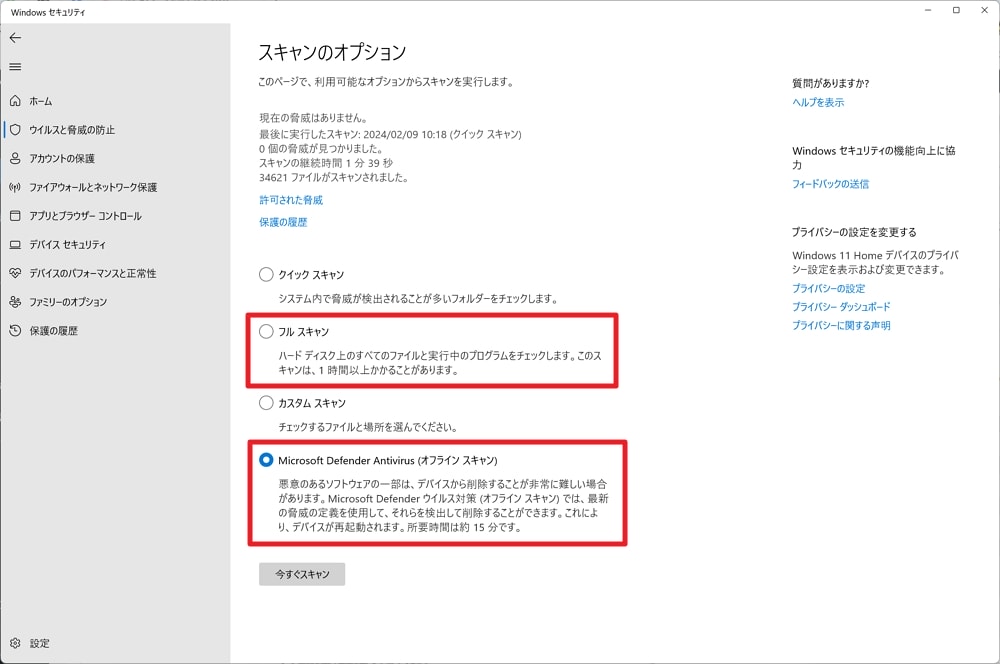
【スキャンのオプション】では以下の画面が開きます。ここで【フルスキャン】は時間が掛かりますが、定期的に行っておくのがおすすめ。また、【Microsoft Defender Antivirus(オフライン スキャン)】は、PCを再起動して特殊なスキャンが行えます。時間に余裕があれば、それぞれ行っておくと良いでしょう。
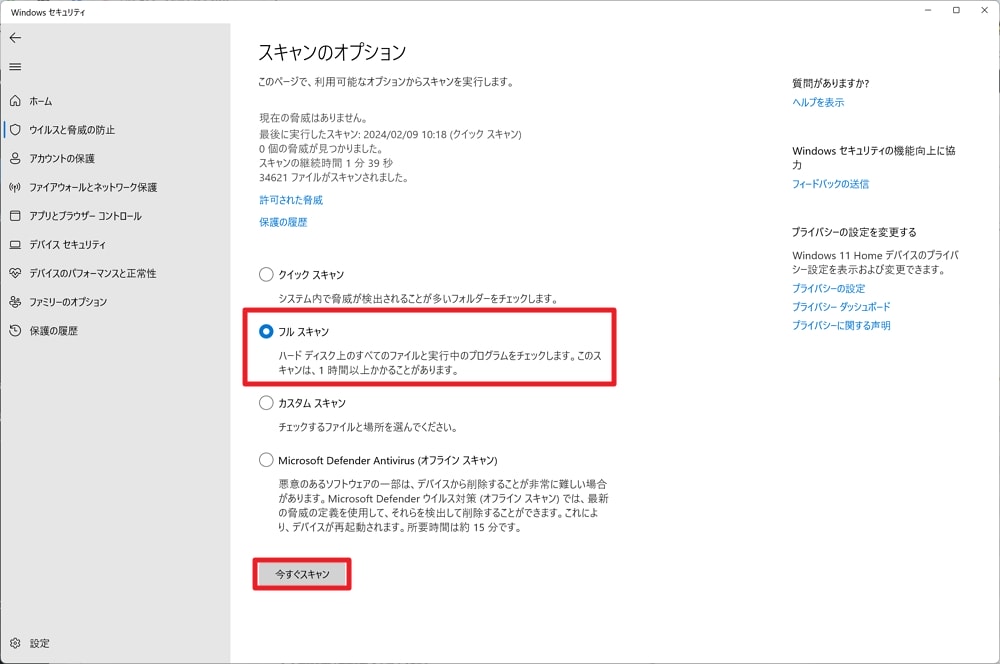
実際にスキャンを行う場合は、希望のスキャンを選択し、下部の【今すぐスキャン】をクリックすればOK。
後はスキャンが終了するまで待ちましょう。
月に1度のパソコンメンテナンスとして、各種アップデート作業やウイルスチェックをぜひこの機会に行っておきましょう。
また、「Windows 10 May 2020 Update」から、新たに「Windows セキュリティ」に「評価ベースの保護」が追加されています。これを有効にしておくと「望ましくないアプリ(PUA)」をブロックできるので、興味のある方は試してみてくださいね。
併用を推奨!「am I infected?」でIoT機器の無料検査も定期的に行っておこう!
2022年2月24日から、横浜国立大学 情報・物理セキュリティ研究拠点がIoT機器のマルウェア感染と脆弱性を確かめる無料検査サービス「am I infected?」を開始しています。
PCはもちろん、iPhoneやAndroidスマホ、タブレットなどから簡単に利用できるので、上記の「Microsoft Defender」でのウイルスチェックと併せて利用しておくと良いでしょう。
利用方法は過去記事をご参照くださいね。

コメント