2026年9月9日、マイクロソフトが9月の月例セキュリティ更新プログラム/ Windows Update の配信を開始しました。Windows 11 バージョン24H2/25H2には「KB5124008」が、Windows 10 バージョン22H2(ESU)には「KB5122878」が配信されます。
今月の月例パッチ/更新プログラムでは2件のゼロデイ含む過去最多966件の脆弱性が修正されています。ゼロデイ脆弱性をはじめ、重大な脆弱性が複数修正されており、早急な対処が必要です。
脆弱性情報公開後は積極的に悪用される危険性もさらに高まります。現在アップデートを適用する時間がある方は、以下の通り「更新プログラム」をチェックして速やかに適用しておくことを推奨いたします。
Microsoftの月例パッチ以外にも、「Adobe」関連や「Microsoft Edge」「Chrome」「Firefox」などの各種ブラウザ向けアップデートは随時配信されています。「MyJVN バージョンチェッカ」などを使ってしっかり最新の状態にアップデートしておきましょう。
次回のWindows Update/月例セキュリティ更新プログラムの配信日は、2026年10月14日(水)予定となっています。
- Windows 11 24H2/25H2:KB5124008の概要
- Windows 10 ESU:KB5122878の概要
- 2026年9月「Windows Update」での不具合について
- 2026年9月の「月例パッチ/Windows Update」の配信内容/セキュリティ更新プログラム一覧
- 2026年9月の「月例パッチ/Windows Update」その他の注意点や脆弱性に関する注意喚起情報まとめ
- Windows 10がサポート終了!今後もPCを使い続けるために今すぐとるべき対処方法まとめ!
- 新Microsoft Edge、Chrome、Firefox、Adobe関連、Javaなどのアップデートもお忘れなく。「MyJVN バージョンチェッカ」の使用がおすすめ
- 「Windows セキュリティ」で月に1度は全ファイルのセキュリティ検査をしておくと安心
- 併用を推奨!「am I infected?」でIoT機器の無料検査も定期的に行っておこう!
Windows 11 24H2/25H2:KB5124008の概要
Windows 11 24H2/25H2向けの更新プログラム「KB5124008」では、セキュリティ更新と以下の不具合改善が行われています。
- 【セキュリティ更新】 この更新プログラムはセキュリティの改善を提供します。この更新プログラムで解決されたセキュリティの脆弱性の詳細については、セキュリティ更新プログラム ガイドを参照してください。
- 【Secure Boot】 この更新プログラムには、信頼性の高い追加のデバイスターゲティングデータが含まれており、新しいSecure Boot証明書を自動的に受信できるデバイスの対象範囲が拡大しました。証明書の展開は、対応するPCおよび非管理対象のビジネスデバイスに向けて、今後数か月にわたりWindows Update経由で継続されます。
- 【マウス】 修正:ポインターのスタイルや色を含む、カスタマイズしたマウスカーソルの設定が正しく表示されない問題を修正しました。選択したカーソルのオプションおよび色が、期待どおりに機能するようになりました。
- 【個人用設定】 修正:デスクトップの背景やその他の個人用設定が正しく読み込まれず、デスクトップの背景が黒く表示されてしまう問題を修正しました。
- 【Arm64 PC上のTeamsおよびOutlook】 修正:Arm64ベースのPCにおいて、Microsoft TeamsおよびMicrosoft Outlookが予期せず終了することがある問題を修正しました。
- 【日付と時刻】 モロッコが2026年9月20日付で恒久的なUTC+00:00へ移行することを反映し、モロッコ標準時が調整されました。この変更により、移行後も正しいローカル時刻が表示されるようになります。
- 【リモートデスクトップの音声リダイレクト】 特定の構成において、リモートセッションの音声がローカルデバイス上で再生されない、リモートデスクトップの音声リダイレクトに関する問題を修正しました。
- 【OMA-DMクライアントのログ記録】 OMA-DMクライアントの診断ログ機能が改善され、デバイス管理サーバーへの接続に関する問題のトラブルシューティングに役立つ追加情報が提供されるようになりました。
- 2026年8月27日に配信されたKB5120998の一部であった品質改善が含まれます。
KB5120998では、タスクバーの位置を上下左右に変更できる機能や、スタートメニューのサイズ変更、Windows検索の改善、管理者保護(Administrator Protection)機能の展開開始など、UIのカスタマイズ性や操作性に関わる改善が数多く含まれています。また、2026年8月以降はWMIC(Windows Management Instrumentation Command-line)ユーティリティの提供が終了する点にも注意が必要です。
他にも、ナレーターのNatural VoicesやOutlook (classic) の検索機能、タッチパッドの動作改善など、既存機能に関する細かな修正が行われています。

Windows 10 ESU:KB5122878の概要
Windows 10 22H2(ESU)向けの更新プログラム「KB5122878」では、セキュリティ更新と以下の不具合改善が行われています。
- Windowsオペレーティングシステムのセキュリティ問題に対処。
- 【Secure Boot】 この更新プログラムには、信頼性の高い追加のデバイスターゲティングデータが含まれており、新しいSecure Boot証明書を自動的に受信できるデバイスの対象範囲が拡大しました。証明書の展開は、対応するPCおよび非管理対象のビジネスデバイスに向けて、今後数か月にわたりWindows Update経由で継続されます。
- 【日付と時刻】 モロッコが2026年9月20日付で恒久的なUTC+00:00へ移行することを反映し、モロッコ標準時が調整されました。この変更により、移行後も正しいローカル時刻が表示されるようになります。
- 【OMA DMプロトコル】 OMA DMクライアント(omadmclient.exe)コンポーネントのログ記録機能が改善されました。サーバーへの接続時に、より多くのデバッグ情報が保存されるようになりました。
- 【Windowsコード整合性ポリシー】 Windowsの証明機関(CA)のローテーション時における、アプリケーションの互換性が改善されました。「Microsoft Windows Production PCA 2026 RSA2048-SHA256」を「PCA 2011」と同等のものとして認識するようになります。
- 【リモートデスクトップ】 特定の構成において、リモートセッションの音声がローカルコンピューター上で再生されない、リモートデスクトップの音声リダイレクトに関する問題を修正しました。
- 【BitLockerグループポリシー】 「推奨されていないBitLockerグループポリシー構成のデバイスで、BitLocker回復キーの入力が求められる場合がある」という既知の問題を修正しました。

2026年9月「Windows Update」での不具合について
2026年9月の「Windows Update」では、現時点で以下の不具合情報が入っています。今後、不具合情報が入り次第、このページに追記していきます。
※このページを再訪問した際は、念のためにブラウザの【更新】を行ってください。ブラウザキャッシュの関係で、最新の情報が表示されない場合があります。
ドメイン参加PCがサインインできなくなる
■症状:
2026年9月8日のWindowsセキュリティ更新プログラム(KB5124008)以降の更新プログラムをインストールした後、Credential Guardで保護されている一部のマシンアカウントが、オンプレミスのActive Directory(AD)ドメインとのセキュアチャネルを失う可能性があります。その結果、ユーザーは有効なドメイン資格情報を使用して対話的にサインインできなくなり、デバイスとドメイン間の信頼関係が失敗したことを示すメッセージが表示される場合があります。以前にキャッシュされた資格情報を使用したオフラインサインインは引き続き機能する可能性があります。ドメインコントローラー上のADレプリケーションおよびADサービスは影響を受けません。
この問題は、KB5124008以降の更新プログラムによってマシンID分離機能が有効になるために発生します。更新プログラム自体はマシンID分離の強制適用を直接有効にするわけではありませんが、マシンID分離の強制適用を有効にした既存の設定やポリシーで設定された設定をWindowsが尊重するようになります。ただし、この機能はWindows Server 2025ドメイン機能レベル(DFL)以上で実行されているドメインコントローラーに接続されている環境でのみサポートされます。それ以外の環境では、この機能を無効にする必要があります。Windows Server 2025ドメインコントローラーに接続されていない、マシンID分離を使用するように以前に構成されたデバイスは、この問題が発生するため、この機能を無効にする必要があります。
■回避策:
重要:このセクションでは、レジストリの変更に関する情報を説明しています。レジストリを変更する前に、必ずバックアップを作成し、問題が発生した場合の復元方法を理解しておいてください。詳細については、「Windows でレジストリをバックアップおよび復元する方法」を参照してください。
Microsoftは、この問題への回避策として、Machine Identity Isolationを無効化する方法を案内しています。有効化した方法に応じて、以下のいずれかの手順で対応します。
- Intuneポリシーで有効化していた場合:Intune側でMachine Identity Isolationを無効化する
- グループポリシーで有効化していた場合:グループポリシー側で無効化する
- レジストリで直接設定していた場合:以下の手順で対応する
レジストリで無効化する場合は、次の2つのパスを確認します。
- HKLM\SYSTEM\CurrentControlSet\Control\Lsa\MachineIdentityIsolation
- HKLM\SOFTWARE\Policies\Microsoft\Windows\DeviceGuard\MachineIdentityIsolation
いずれかのキーでMachineIdentityIsolationの値が「2」になっている場合は、「0」に変更します。変更後はデバイスを再起動してください。
なお、レジストリを操作する前には必ずバックアップを取り、復元方法を確認しておくようMicrosoftは注意を促しています。
再起動後は、以下のコマンドでセキュアチャネルをリセットします。
Test-ComputerSecureChannel -Repair -Credential (Get-Credential)
■対処状況:
マイクロソフトは、この問題を今後のWindowsアップデートで解決する予定で、機能の改善が行われる間、一時的にマシンID分離の適用を無効にする予定です。
USBオーディオデバイスが起動しない、または音が出ないことがある
■症状:
2026年9月8日のWindowsセキュリティ更新プログラム(KB5124012)をインストールした後、一部の USB Audio Class 1.0 デバイスが起動しない、または音声を出力できないことがあります。影響を受けたデバイスでは、以下の症状のうち1つ以上が発生することがあります。
- デバイスマネージャーに「このデバイスは開始できません。(コード 10)」というエラーが表示される。
- 音声が出力されない。
- 音量コントロールが反応しない、またはゼロのままになる。
- サウンド設定が反応しない、または利用できない。
- 標準的なステレオ構成では動作するものの、8チャンネルや3Dオーディオなどのマルチチャンネルオーディオ機能を使用すると失敗するデバイスもあります。この場合、2チャンネルモードに切り替えることで音声を復旧できたという報告もあります。
この問題は USB Audio Class 1.0 デバイスに限られます。
■対処状況:
この問題は、2026年9月14日にリリースされた帯域外アップデート(KB5129195)で部分的に解決されています。この帯域外アップデートにより、8チャンネルまたは3Dオーディオモードを使用しているデバイスで発生していた症状が解消されます。マイクロソフトはその他の症状への対応に取り組んでおり、詳細が分かり次第お知らせします。
OOBアップデートでまだ解決されていない症状に対する即時の回避策が必要なIT管理者は、Microsoftビジネスサポートにお問い合わせください。
Hyper-VベースのLinux仮想マシンでホストフォルダー共有が利用できないことがある
■症状:
2026年9月のセキュリティ更新プログラム(KB5124008)をインストールした後、HCSで管理される仮想マシンを使用するアプリケーションで、Plan9を使ってLinux仮想マシンとホストフォルダーを共有する際に問題が発生することがあります。影響を受けた仮想マシンは正常に起動しますが、Plan9を使ってWindowsホストから共有されたフォルダーがゲスト環境に表示されない、またはアクセスできません。
この共有フォルダーに依存するアプリケーションやサンドボックス環境では、Plan9のドライブ共有がマウントされていないことを示すエラーが表示されることがあります。この問題の影響を受けるアプリケーションには、Claude Cowork や Windows Subsystem for Linux(WSL)などがあります。Plan9機能を使用しない標準的なHyper-V仮想マシンは、この問題の影響を受けません。
■対処状況:
この問題は、 KB5129195など、2026年9月14日以降にリリースされたWindowsアップデートで解決されています。
2026年9月のセキュリティ更新プログラム適用後、リモートデスクトップサービスが応答しなくなることがある
■症状:
2026年9月のWindowsセキュリティ更新プログラムをインストールした後、一部の組織でリモート デスクトップ サービス(RDS)に関する問題が発生することがあります。
一部の環境では、RDSが不安定になり、数分後にRDP接続が失敗する、サインインに問題が発生する、またはサーバーが「Please wait for the Remote Desktop Configuration」の画面で停止したままになることがあります。また、Microsoft管理コンソール(MMC)、RDSライセンス診断ツール、エクスプローラーなどの関連ツールも応答しなくなることがあります。さらに、Windows Updateのページが応答しなくなり、読み込み中の表示が続くことがあります。
Microsoftサポート:即時の回避策が必要なIT管理者の方は、Microsoft Support for Businessまでお問い合わせください。
■対処状況:
この問題は、 KB5129195など、2026年9月14日以降にリリースされたWindowsアップデートで解決されています。重要な改善点や問題の解決策(この問題を含む)が含まれているため、お使いのデバイスに最新のWindowsアップデートをインストールすることをお勧めします。
参考:Windows 11/10に関する不具合情報
Windows 11/10に関する不具合情報はマイクロソフト公式サイトにてご確認ください。
※「更新プログラム」適用で不具合が発生した場合、不具合の原因となる「更新プログラム」が分かっているなら、手動でアンインストールすることで不具合が解消する場合があります。その際には以下の記事を参考に対処してみてください。
- Windows 11:Windows Update適用後、不具合が出た際に特定の更新プログラムをアンインストールする方法
- Windows 10:「インストールされた更新プログラム」を手動でアンインストール/削除する方法
2026年9月の「月例パッチ/Windows Update」の配信内容/セキュリティ更新プログラム一覧
2026年9月の「月例パッチ/Windows Update」が配信開始になりました。配信内容/セキュリティ更新プログラム一覧は以下の通りです。
■対象:Windows 11 v26H1, v25H2, v24H2, v23H2
■最大深刻度:緊急
■最も大きな影響:リモートでコードの実行が可能
■関連するサポート技術情報またはサポートの Web ページ:
v26H1 5124012
v25H2, v24H2 5124008
v23H2 5122880
■対象:Windows Server 2025 (Server Core installationを含む)
■最大深刻度:緊急
■最も大きな影響:リモートでコードの実行が可能
■関連するサポート技術情報またはサポートの Web ページ:
5122871
■対象:Windows Server 2022 (Server Core installationを含む)
■最大深刻度:緊急
■最も大きな影響:リモートでコードの実行が可能
■関連するサポート技術情報またはサポートの Web ページ:
5122882
■対象:Windows Server 2019, 2016 (Server Core installationを含む)
■最大深刻度:緊急
■最も大きな影響:リモートでコードの実行が可能
■関連するサポート技術情報またはサポートの Web ページ:
Windows Server 2019 5122876
Windows Server 2016 5123099
■対象:Microsoft Office
■最大深刻度:緊急
■最も大きな影響:リモートでコードの実行が可能
■関連するサポート技術情報またはサポートの Web ページ:
https://learn.microsoft.com/officeupdates
■対象:Microsoft SharePoint
■最大深刻度:重要
■最も大きな影響:リモートでコードの実行が可能
■関連するサポート技術情報またはサポートの Web ページ:
https://learn.microsoft.com/officeupdates/sharepoint-updates
■対象:Microsoft Exchange
■最大深刻度:重要
■最も大きな影響:リモートでコードの実行が可能
■関連するサポート技術情報またはサポートの Web ページ:
https://learn.microsoft.com/exchange
Released: September 2026 Exchange Server Security Updates
■対象:Microsoft SQL Server
■最大深刻度:緊急
■最も大きな影響:リモートでコードの実行が可能
■関連するサポート技術情報またはサポートの Web ページ:
https://learn.microsoft.com/SQL
■対象:Microsoft .NET
■最大深刻度:重要
■最も大きな影響:情報漏えい
■関連するサポート技術情報またはサポートの Web ページ:
https://learn.microsoft.com/dotnet
■対象:Microsoft Visual Studio
■最大深刻度:緊急
■最も大きな影響:情報漏えい
■関連するサポート技術情報またはサポートの Web ページ:
https://learn.microsoft.com/visualstudio
■対象:Microsoft Dynamics 365
■最大深刻度:緊急
■最も大きな影響:リモートでコードの実行が可能
■関連するサポート技術情報またはサポートの Web ページ:
https://learn.microsoft.com/dynamics365
■対象:Microsoft Azure
■最大深刻度:緊急
■最も大きな影響:特権の昇格
■関連するサポート技術情報またはサポートの Web ページ:
https://learn.microsoft.com/azure
引用元:2026 年 9 月のセキュリティ更新プログラム (月例)|Microsoft
Windows:2026年9月のゼロデイ脆弱性に関する情報
2026年9月の月例パッチでは、2件のゼロデイ脆弱性が報告されています。
ゼロデイ脆弱性は更新プログラムが公開されるよりも前に悪用や脆弱性の詳細が一般へ公開されていることが確認されており、早急なアップデートの適用が必須です。
Windows ALPCの脆弱性「CVE-2026-85880」
2026年9月のセキュリティ更新プログラムでは、Windowsの「Advanced Local Procedure Call(ALPC)」と呼ばれる仕組みに存在する脆弱性が修正されました。この脆弱性は「CVE-2026-85880」として登録されており、ヒープベースのバッファオーバーフローと、初期化されていないリソースを使用してしまう不具合が組み合わさったものです。
この脆弱性が悪用されると、低い権限のAppContainer内でコードを実行できる攻撃者が、サンドボックスの制限を回避してシステムの最高権限である「SYSTEM権限」を取得できてしまう可能性があります。しかも、ユーザーが何か操作をする必要はなく、攻撃者がローカル環境でコードを実行できる状況にあれば悪用が成立してしまう点が特徴です。
Microsoftはこの脆弱性についてすでに悪用が確認されていると発表していますが、具体的にどのような攻撃で使われたかは公表していません。なお、この脆弱性はセキュリティ企業のVolexityと、Proofpointの研究者らによって報告されました。ALPCに関連する脆弱性が修正されるのは2023年4月以来であり、ゼロデイとして扱われるのは約4年ぶり2件目となります。
Windows Update Stackの脆弱性「CVE-2026-81963」
もう一つの脆弱性「CVE-2026-81963」は、Windowsの更新プログラムをインストールする際に使われる「Windows Update Stack」に存在します。原因は、ファイルにアクセスする前のリンク解決処理が適切に行われていない、いわゆる「リンクフォロー」の不具合です。
この脆弱性を悪用されると、すでに低い権限でシステムにアクセスできる攻撃者が、そこからSYSTEM権限へと昇格できてしまう恐れがあります。Windows Updateという基幹コンポーネントに関わる脆弱性であるだけに、影響範囲の広さが懸念されています。
この脆弱性はRomain Deperne氏と、Microsoft Threat Intelligence Center(MSTIC)によって発見されました。Windows Update Stackに関連する脆弱性は過去5年間で7件修正されていますが、ゼロデイとして扱われたのは今回が初めてです。
共通する注意点
いずれの脆弱性も、Microsoftは修正プログラムが提供される前の時点で、すでに悪用が確認されていたと説明しています。攻撃の具体的な手口については公表されていませんが、このようなローカル環境での権限昇格の脆弱性は、単体で悪用されるケースだけでなく、別の脆弱性と組み合わせることで攻撃者がシステムを完全に制御するための足がかりとして使われることも少なくありません。
対象となるのは、Windows 11の24H2・25H2・26H1をはじめとする幅広いバージョンです。該当する環境を利用している場合は、Windows Updateを通じて速やかに最新の状態にしておくことをおすすめします。
2026年9月:他社の公開している主なセキュリティ情報
マイクロソフト以外の主要メーカーが公開している2026年9月のセキュリティ情報は以下の通りです。AndroidやiPhoneなどを利用中のユーザーもアップデートを忘れずに適用しておきましょう。
- Adobeは、「StyleSmuggler」と呼ばれる最大深刻度のAdobe Commerceゼロデイ脆弱性に対するセキュリティ更新プログラムをリリースしました。この脆弱性は攻撃者によって悪用され、Webサイトへのバックドア設置に利用されていました。
- Ciscoは、Cisco IOS XR、Cisco Nexus 9000シリーズスイッチ、Cisco電話機など、多数の製品に対するセキュリティ更新プログラムをリリースしました。
- ConnectWiseは、ScreenConnectリモートアクセス機能に存在する脆弱性について緩和策を公開しました。正式な修正パッチは今週中にリリースされる予定です。
- CrowdStrikeは、匿名の研究者によって同社製品に関するゼロデイ脆弱性が公開されたことを受け、顧客に対しWindowsのポリシー設定「Microsoft Office File Suspicious Macro Removal」を無効化するよう警告しました。
- Googleは、V8エンジンに存在する、実際に悪用が確認されている深刻度の高いゼロデイ脆弱性および他11件の脆弱性に対するChromeセキュリティ更新プログラムをリリースしました。
- Hewlett Packard Enterprise(HPE)は、ネットワークOS「ArubaOS-CX」に存在する深刻なリモートコード実行(RCE)の脆弱性を修正しました。
- MikroTikは、SSH経由でデバイスを乗っ取るために悪用されていた、実際に攻撃で使用されている2件の脆弱性に対するセキュリティ更新プログラムをリリースしました。
- N-ableは、同社のリモート監視・管理(RMM)プラットフォーム「N-central」に影響する最大深刻度のリモートコード実行(RCE)脆弱性に対し、緊急のホットフィックスをリリースしました。この脆弱性は、攻撃においてすでに悪用されている可能性があるとされています。
- Plexは今週、複数の脆弱性に対するセキュリティ更新プログラムをリリースし、詳細を明らかにしないまま、顧客に対して速やかな適用を呼びかけました。
- SAPは、SAPカーネルコードに存在する最大深刻度の脆弱性「OVERPASS」を含む、多数の製品向けの9月分セキュリティ更新プログラムを公開しました。
- SonicWallは、RCE攻撃において連携して悪用されている、SMA1000の2件のゼロデイ脆弱性に対するセキュリティ更新プログラムをリリースしました。
2026年9月の「月例パッチ/Windows Update」その他の注意点や脆弱性に関する注意喚起情報まとめ
2026年9月の「月例パッチ/Windows Update」のその他の注意点や脆弱性に関する注意喚起をまとめておきます。
■今月のセキュリティ更新プログラムで修正された脆弱性のうち、以下の脆弱性は更新プログラムが公開されるよりも前に悪用が行われていることや脆弱性の詳細が一般へ公開されていることが確認されています。ユーザーは、更新プログラムの適用を早急に行ってください。脆弱性の詳細は、各 CVE のページを参照してください。
- CVE-2026-85880 – Windows ALPCの脆弱性
- CVE-2026-81963 – Windows Update Stackの脆弱性
以下、その他の既知の注意点をまとめておきます。
まずはWindowsのサービス終了のお知らせから。
ついにWindows 10のセキュリティサポートが2025年10月15日のパッチ配信をもって終了となりました。何も対策せずに使い続けることは非常に危険です。必ずなんらかの対処方法を至急とるようにしてください。
※下部で一般的な対処方法をご紹介しています。
Windows 11 23H2 Home/Proは、2025年11月12日にサポート終了となりました。利用中の方は早急に最新バージョンに更新しておいてください。
その他のWindows OSに関するサービス終了情報は以下の通りです。
■Windows 10 Enterprise and Education、Version 1909、Windows 10 Home and Pro、Version 20H2、Windows 10 IoT Enterprise、Version 1909のサポートが2022年5月10日で終了しました。
■Windows 10 Enterprise and Education、Version 21H1、Windows 10 Home and Pro、Version 21H1、Windows 10 IoT Enterprise、Version 21H1のサポートは2022年12月14日で終了しました。
■Windows 7 拡張セキュリティ更新プログラム 3年目、およびWindows 8.1のサポートは2023年1月10日で終了しました。
■Windows 10 version 20H2 Enterprise/Educationのサポートは2023年5月9日に終了しました。
■Windows 10 version 21H2 のサポートは6月14日をもって終了しました。
■Windows Server 2012 / 2012 R2のサポートが2023年10月10日(米国時間)に終了しました。
■Windows 11 Version 21H2 は、2023年10月10日にサービス終了しました。
■Windows 10 21H2 Enterprise/Educationエディションが2024年6月11日にサービス終了しました。
■Windows 11 21H2 Enterprise/Education/IoT Enterpriseエディションは、2024年10月8日でサービス終了となりました。
■Windows 11 22H2 Home/Proエディションは、2024年10月8日でサービス終了となりました。
■Windows 10 Enterprise and Education/Windows 10 Home and Pro/Windows 10 IoT Enterpriseは、2025年10月14日でサービス終了となりました。
■Windows 11 Home および Pro Version 23H2は、2025年11月11日でサービス終了となりました。
参考:
■2024 年にサポートが終了する製品|Microsoft
■2025 年にサポートが終了する製品|Microsoft
■2026 年にサポートが終了する製品|Microsoft
いずれも該当バージョンを使用中の方は速やかに最新バージョンにアップデートしましょう。
次にOfficeに関する情報です。
Microsoft Office 2016/Microsoft Office 2019は、2025年10月14日をもってサポート終了しました。
今後はテクニカルサポート、セキュリティ修正プログラム、不具合の修正などが一切提供されなくなり、利用を続けることは非常に危険です。出来るだけ早急に「Office 2024」やサブスク型の「Office 365」に乗り換えましょう。「Office 365 Personal」はPC(Windows, Mac)、タブレット(iPad、Android、Windows)、スマートフォンに何台でもインストール可能(同時利用可能台数5台)なので、環境によっては案外お得かもしれません。企業でも案外無頓着な事例を今まで多数見てきました。「とりあえずサポートが切れても動けば良い」などと安易に考えず、早急に対処するようお願いします。
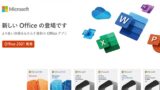
※サポートが終了すると、PCを常に最新の情報に保つためのセキュリティ更新プログラムの提供が停止し、使用中のPCが重大なリスクにさらされ続ける事になります。
ちなみに現在管理人は、Windows 11搭載の「Surface Pro 8」を購入て愛用しています。なかなか良い仕上がりで満足していますよ。
以前購入した「Surface Laptop 3 15インチ」モデルもなかなか素晴らしい仕上がりでした。気になる方はレビューをまとめているのでご参考に。
なお、日ごろスリープをメインにパソコンを運用している場合は、今日だけでも必ず更新を確認し、指示に従ってPCを再起動してください。スリープのままではきちんと更新が適用されない場合もあるのでご注意を。
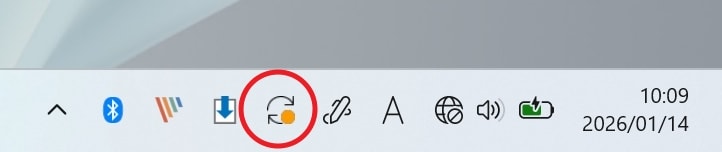
Windows 11の場合は、再起動等が必要な場合は以下のような更新通知アイコンがタスクバーに表示されるようになっています。速やかに再起動させましょう。
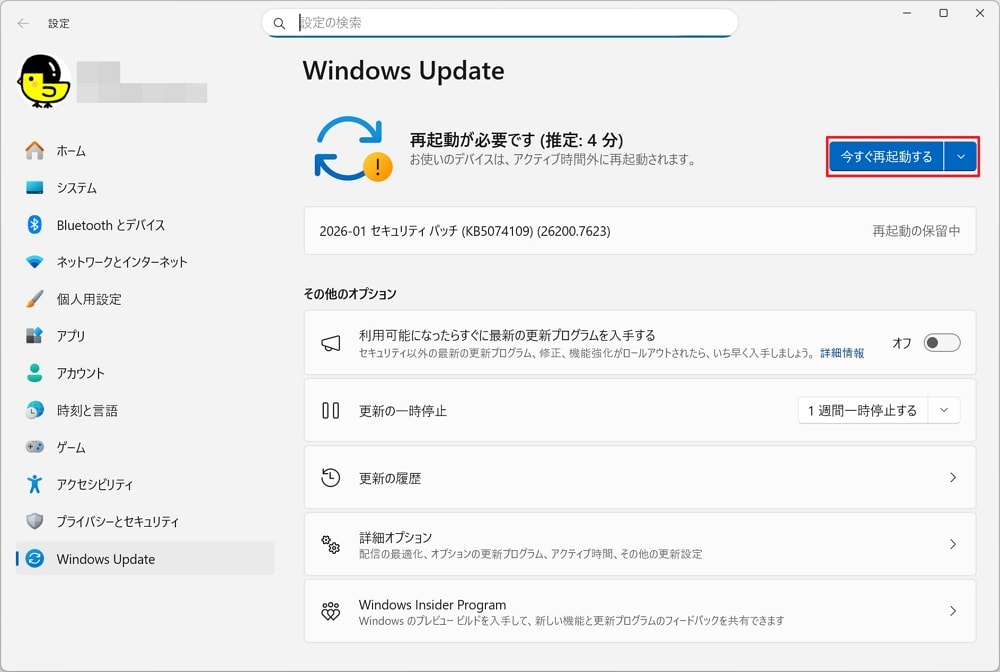
更新通知アイコンをタップすると以下の画面になります。可能であれば「今すぐ再起動する」をタップして更新を適用しておきましょう。
また、スタートメニュー内にも更新がある場合は通知が出ます。
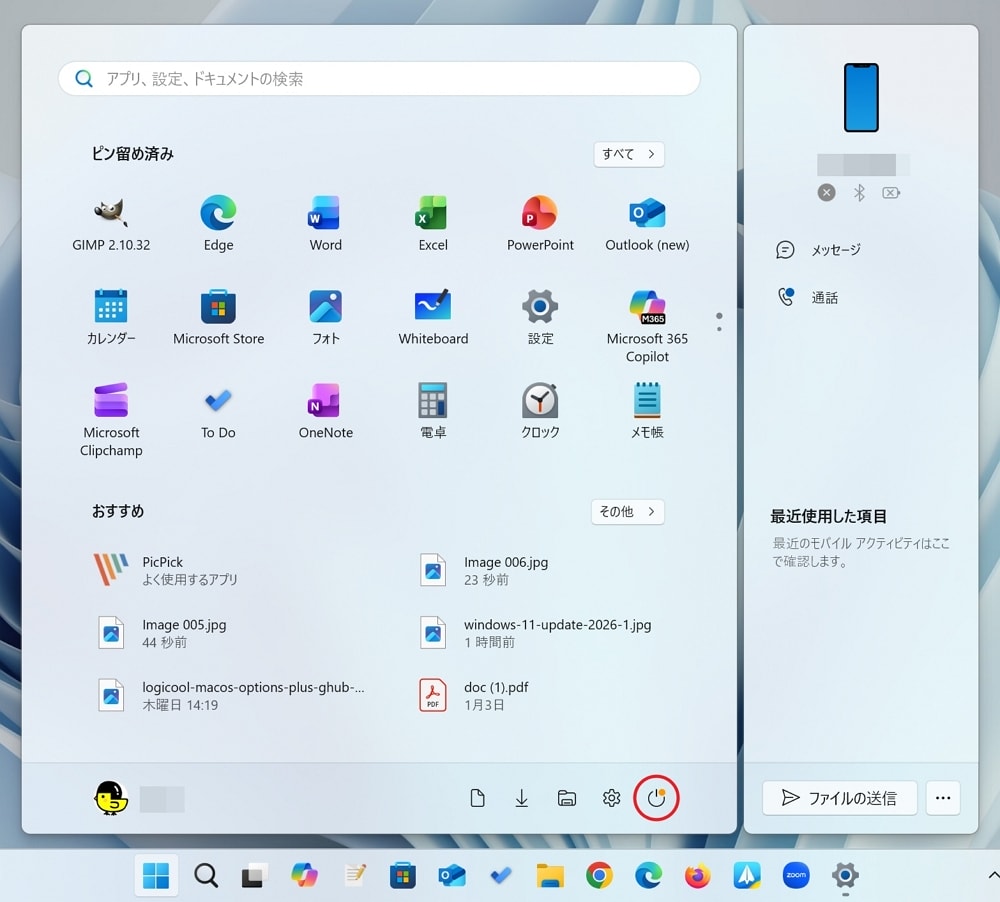
電源ボタンをタップすると以下の表示が出るので、【更新してシャットダウン】【更新して再起動】のいずれかを選択し、速やかに適用しておきましょう。
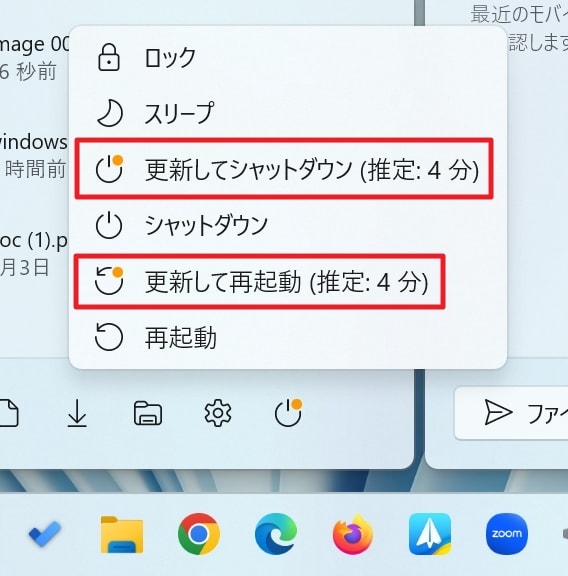
もしも久しぶりにパソコンを起動した際などは、「Windows Update」によるアップデートが複数回溜まっている場合もあり、1回更新してもまだ残っている場合があります。気になる方は手動で「更新プログラムのチェック」をクリックすると最新のプログラムが追加配信される場合もあるので試してみてください。
「更新プログラムのチェック」を押して、「お使いのデバイスは最新の状態です。」と表示されれば、現時点でパソコンは最新の状態となります。
Windows 10がサポート終了!今後もPCを使い続けるために今すぐとるべき対処方法まとめ!
ついにWindows 10がサポート終了となりました。とは言え、まだ動いているパソコンを捨てるのは勿体ないとお考えの方も多いことでしょう。
そこで、今後もWindows 10 PCを使い続けるために今すぐとるべき対処方法をまとめておくので、参考にしてみてください。
Windows 10 ESU(延長サポートサービス)に申し込む
個人的にはこれが一番おすすめの方法。1年間の期間限定ではありますが、Windows バックアップの設定を行うだけで、Windows 10 ESUを無料で1年間利用できます。
Windows 10をWindows 11にアップグレードする
可能ならWindows 10 PCをWindows 11にアップグレードすると、今後も長く利用できますが、おそらく現在もWindows 11にアップグレードしていない方の多くは、パソコンがアップグレード非対応(要件を満たさない)のためかと思います。
しかし、一応Microsoft公式提供の手段を使って、非対応のWindows 10を無理やりWindows 11にアップグレードすることは可能です。
とは言え、利用していて不具合が出る可能性もありますし、突然アップデートが適用できなくなる可能性もあります。利用は自己判断のもとでお願いいたします。
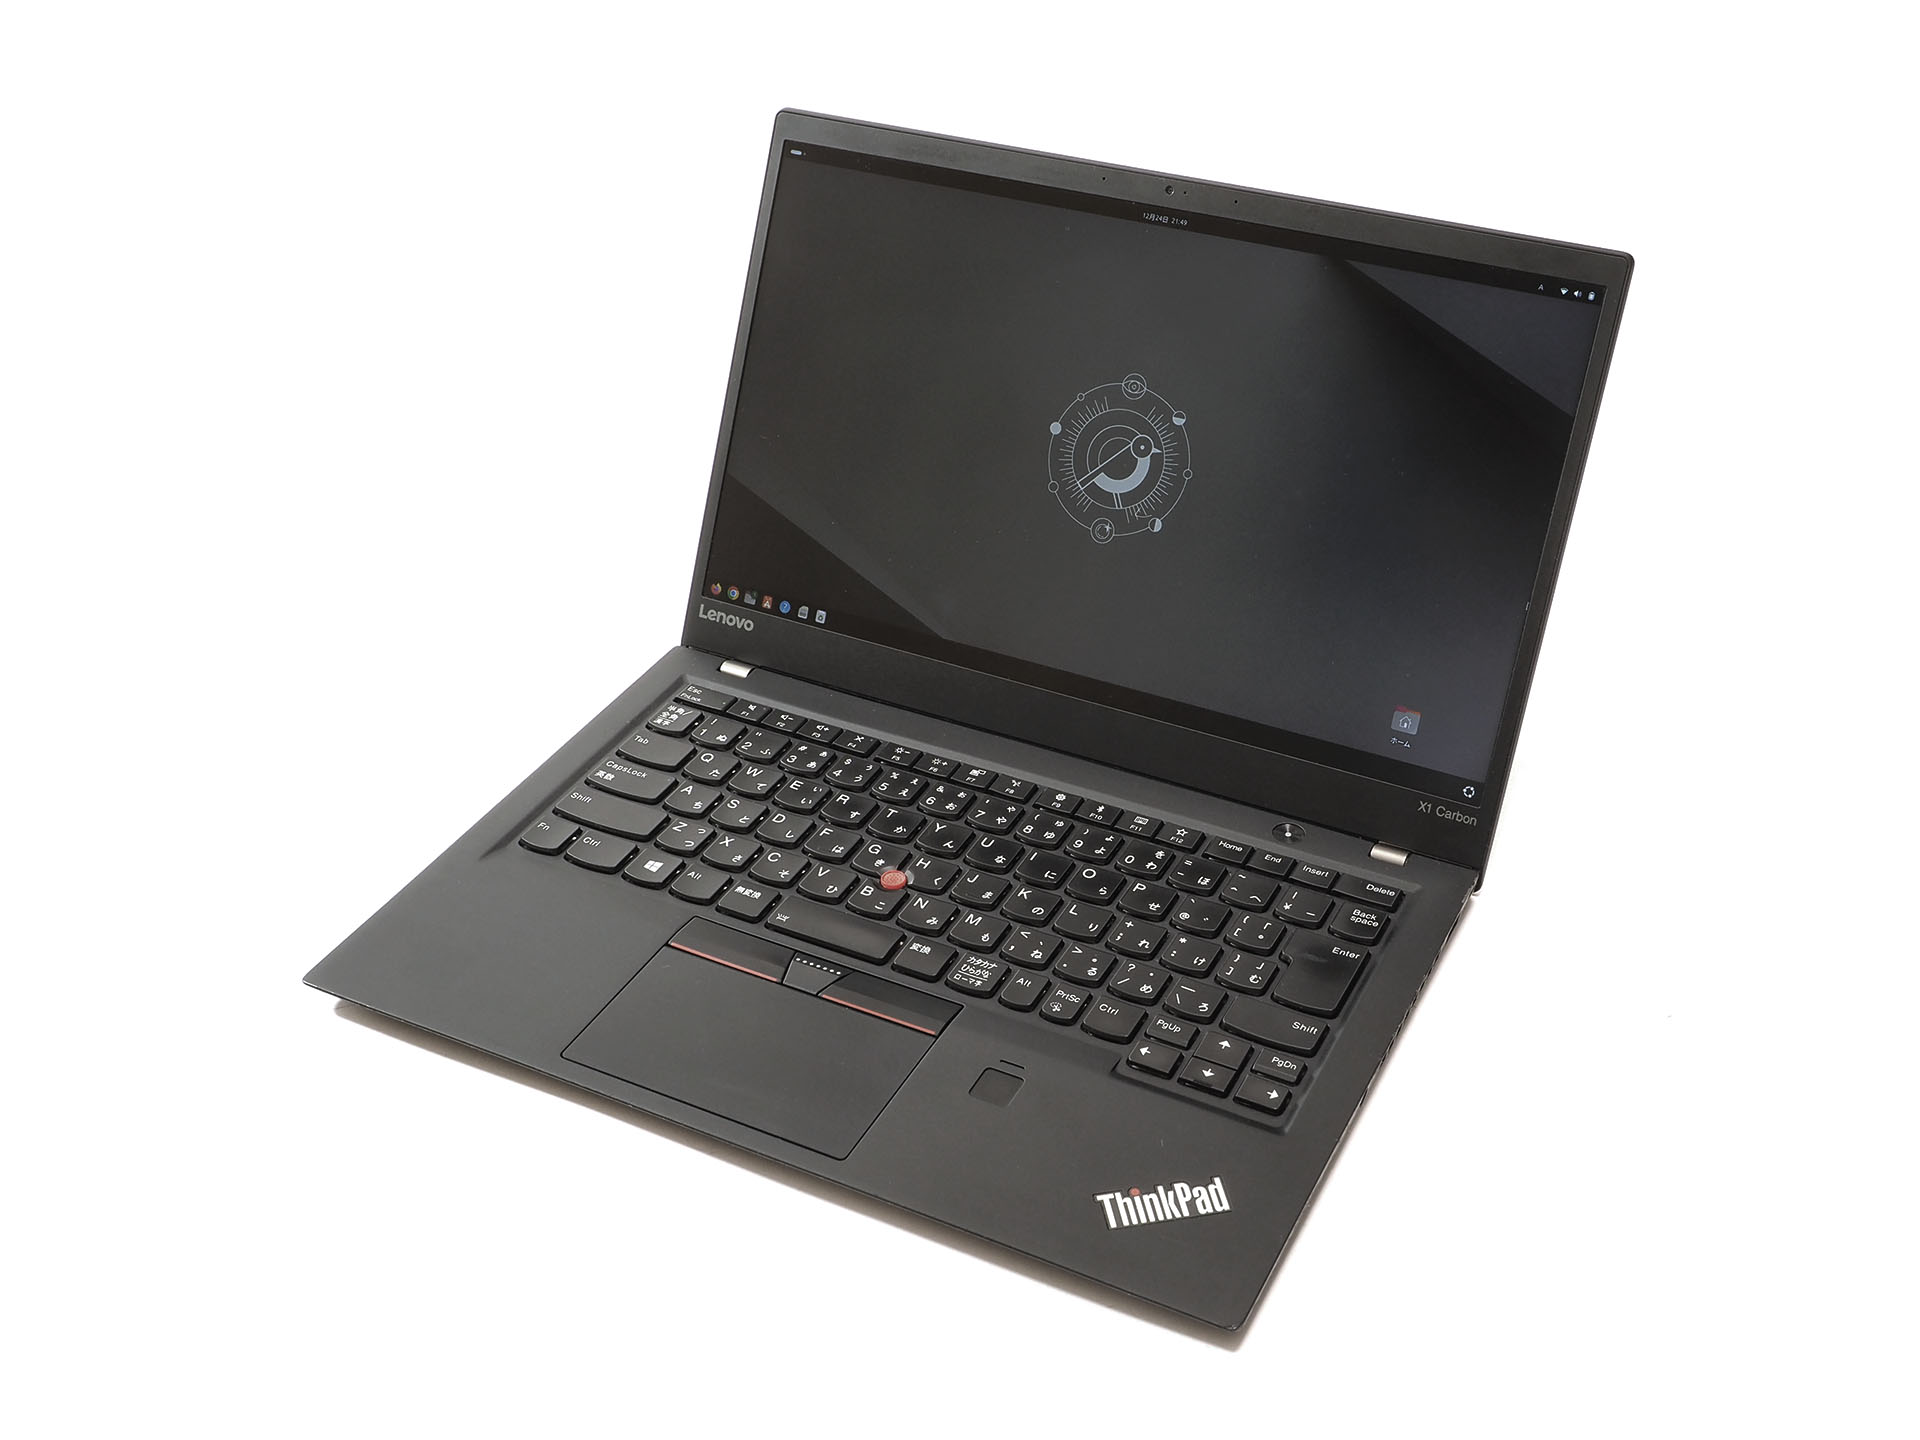
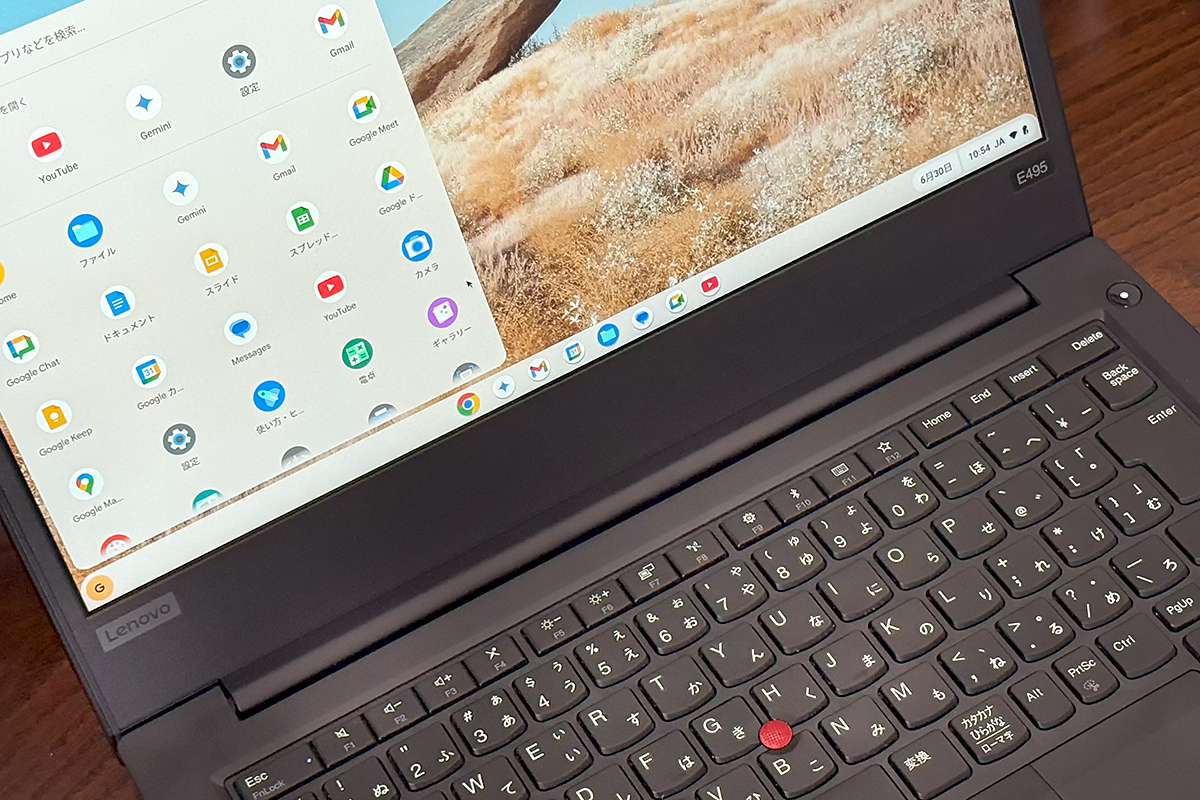
LinuxやChromeOS Frexに乗り換える
いっそのこと、Windows OSを捨て、LinuxやChromeOS Frexなど他のOSに乗り換えるという方法もあります。ただし、パソコンを初期化してインストールし直す必要があるのと、新しいOSの操作方法になれる必要があります。
とは言え、今後もパソコンが動く限り使い続けたいなら、一考の価値はあるでしょう。
インターネット接続を切ってローカルで使う
何も対処はしたくない、面倒だ、でもWindows 10 PCを使い続けたい、そんな場合は、最終手段としてインターネット接続を切ってローカルで使い続けるという方法もあります。
有線接続ならLANケーブルを抜く、無線接続ならWi-Fiのスイッチを切る、など、絶対にインターネットに繋がらない設定を行っておきましょう。
とは言え、これはあくまでも最終手段。ちょっとだけなら良いだろうとついついネットに繋げちゃう可能性もあるので、個人的には推奨できない方法ではありますが、例えばスマホの写真や動画のバックアップや年賀状作成など、ネットに繋がっていなくても利用できる使い方をするなら考えてみてください。
なお、いくらネット接続を切っていても、セキュリティ上は非常に危険な状態です。USBメモリなどを介してウイルス感染する可能性もあるので、絶対に会社のデータを扱うなどすることはやめておきましょう。
【警告】何もせずWindows 10 PCを使い続けるのは絶対にだめ!【危険】
ということで、なんの対処もせずに今後もWindows 10 PCを使い続けるのは非常に危険です。ネットに接続しているだけでウイルスに感染する可能性もあります。個人情報やクレジットカード情報などが漏洩するだけでなく、サイバー攻撃の踏み台にされる可能性もあります。
なんの対処もせずにWindows 10 PCを使い続けることは絶対にやめましょう!!
パソコンがある程度古くなっている、動作も遅いなどの場合は、素直にパソコンの買い替えもご検討くださいませ。
>> Amazonでお得なWindows 11搭載パソコンをチェック
新Microsoft Edge、Chrome、Firefox、Adobe関連、Javaなどのアップデートもお忘れなく。「MyJVN バージョンチェッカ」の使用がおすすめ
その他、新Microsoft Edge、Google Chrome、Firefox、Adobe関連、Javaなどの更新プログラムも随時提供されています。これらもきちんと更新しておきましょう。ブラウザ関連も重大な脆弱性が度々発覚しています。十分ご注意ください。
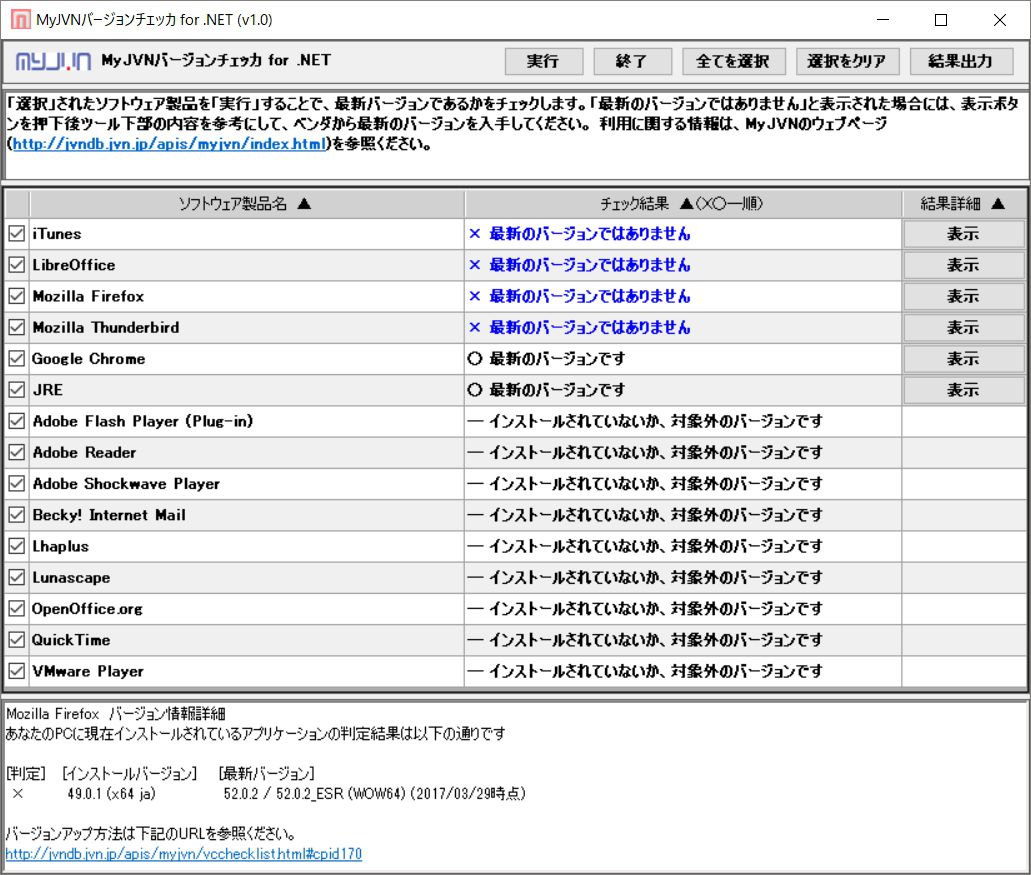
これらの更新の確認には、個人的に「MyJVN バージョンチェッカ」の活用がおすすめ。手軽に更新状況が確認できますよ。月に1度は確認しておくと安心です。
起動するとこのようにチェックされます。Windows Updateでの更新作業が完了したら、セットで確認作業を行うことを強く推奨します。
※「MyJVN バージョンチェッカ」でエラーが出る場合は、最新バージョンに更新して再度お試しください。
「Windows セキュリティ」で月に1度は全ファイルのセキュリティ検査をしておくと安心
全てのアップデート作業が完了したら、念のために「Windows セキュリティ」および「Microsoft Defender」でPC内の全ファイルのセキュリティ検査しておくと安心です。市販のウイルス対策ソフトとの併用も可能。月に1度は習慣づけておくと良いかもしれませんね。
※稀に誤検出がおこる可能性もあります。必要に応じてご使用ください。
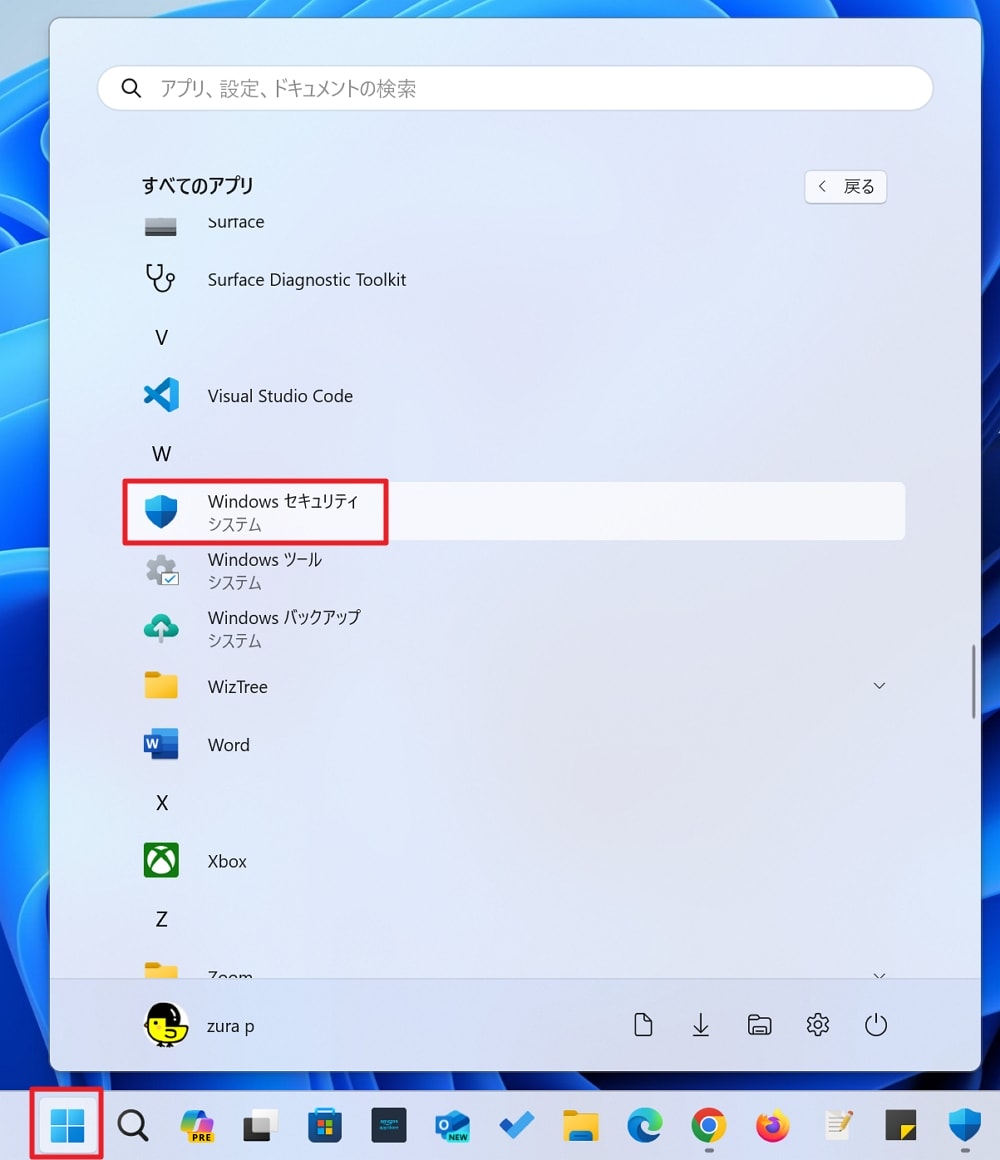
【スタート】ボタンをクリックし、アプリ一覧から【Windows セキュリティ】を選択してクリックします。
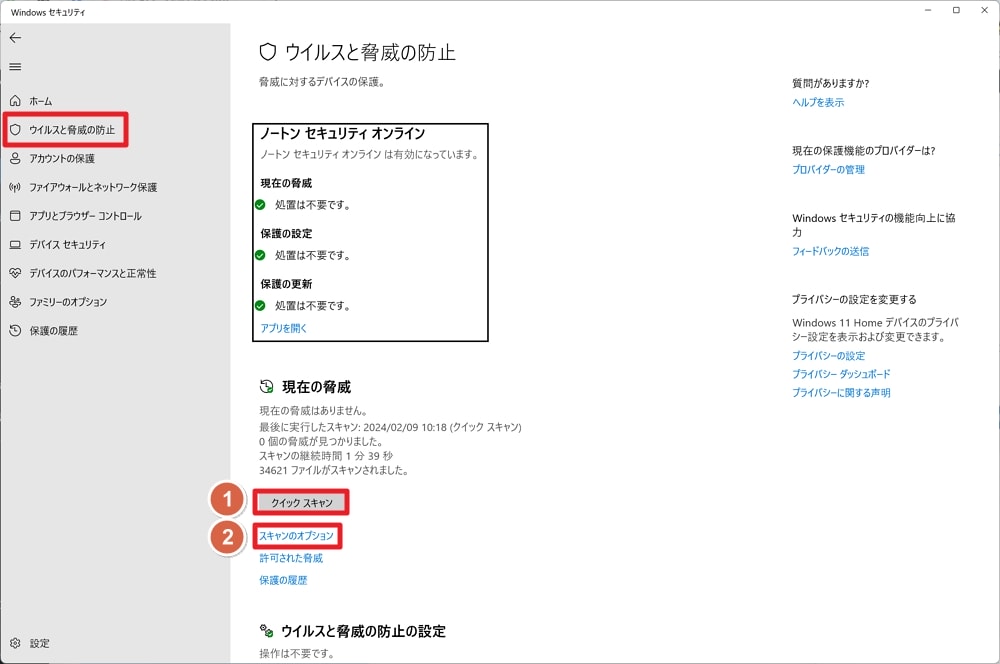
左メニューの【ウイルスと脅威の防止】、もしくはアイコンをクリックすると、【ウイルスと脅威の防止】画面が開きます。ここで他の市販アプリを使っている場合は以下のような画面になるので、サクッとPCをスキャンしたい場合は【①クイックスキャン】を。より詳細にスキャンしたい場合は【②スキャンのオプション】をクリックしましょう。
【スキャンのオプション】では以下の画面が開きます。ここで【フルスキャン】は時間が掛かりますが、定期的に行っておくのがおすすめ。また、【Microsoft Defender Antivirus(オフライン スキャン)】は、PCを再起動して特殊なスキャンが行えます。時間に余裕があれば、それぞれ行っておくと良いでしょう。
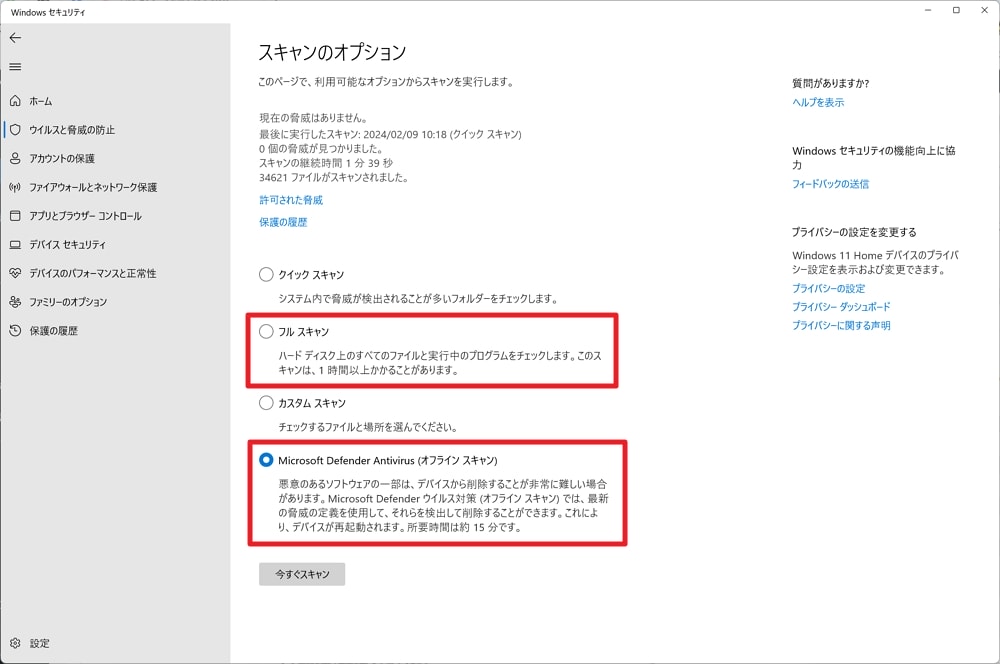
実際にスキャンを行う場合は、希望のスキャンを選択し、下部の【今すぐスキャン】をクリックすればOK。
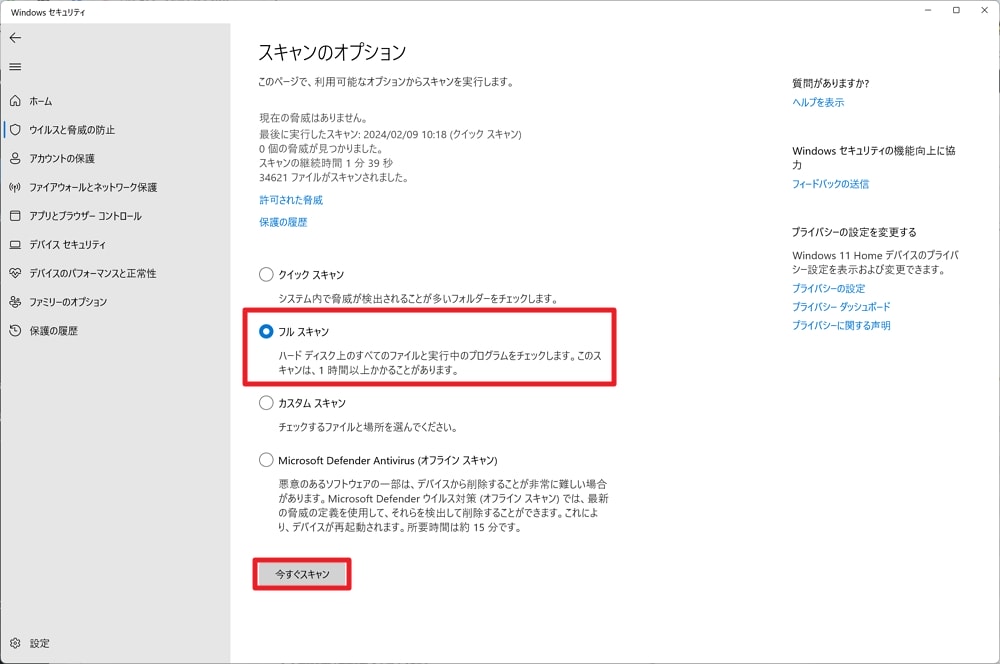
後はスキャンが終了するまで待ちましょう。
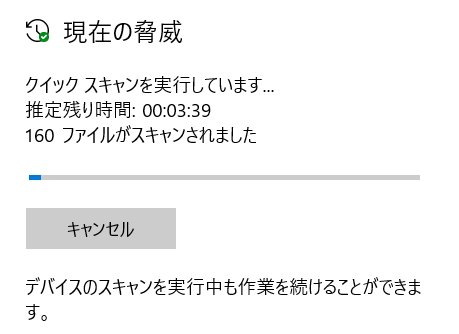
月に1度のパソコンメンテナンスとして、各種アップデート作業やウイルスチェックをぜひこの機会に行っておきましょう。
また、「Windows 10 May 2020 Update」から、新たに「Windows セキュリティ」に「評価ベースの保護」が追加されています。これを有効にしておくと「望ましくないアプリ(PUA)」をブロックできるので、興味のある方は試してみてくださいね。
併用を推奨!「am I infected?」でIoT機器の無料検査も定期的に行っておこう!
2022年2月24日から、横浜国立大学 情報・物理セキュリティ研究拠点がIoT機器のマルウェア感染と脆弱性を確かめる無料検査サービス「am I infected?」を開始しています。
PCはもちろん、iPhoneやAndroidスマホ、タブレットなどから簡単に利用できるので、上記の「Microsoft Defender」でのウイルスチェックと併せて利用しておくと良いでしょう。
利用方法は過去記事をご参照くださいね。
コメント